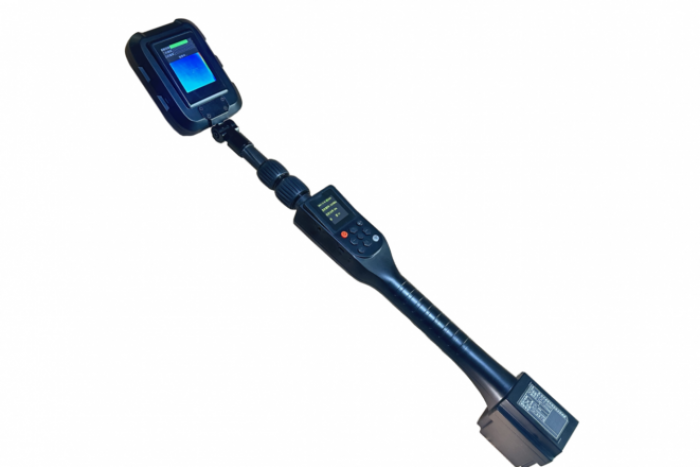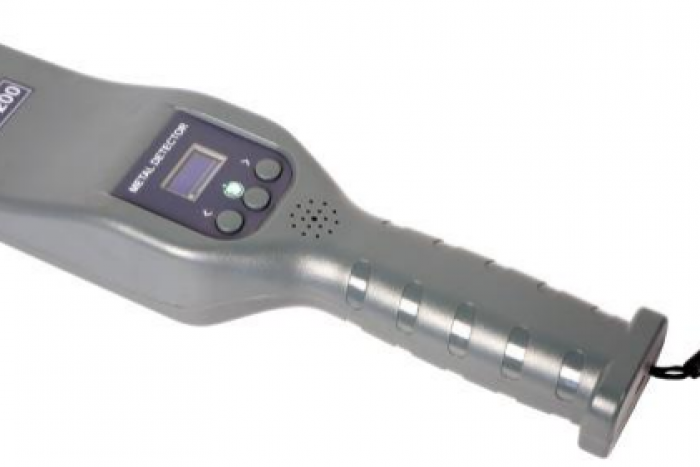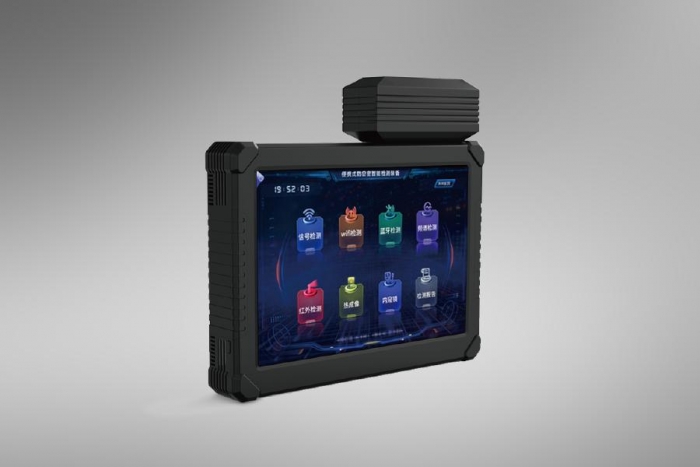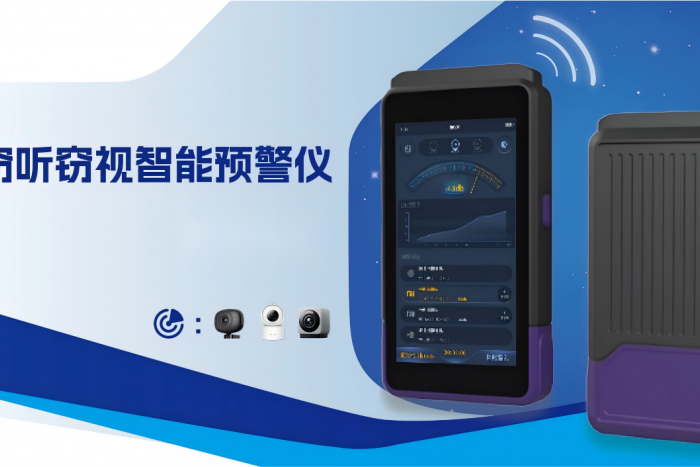

很多人对反窃密、安全排查的认知,还停留在传统的物理检测:排查摄像头、检测录音设备、扫描GPS定位、清查无线窃听装置。
但在数字化、AI智能化窃密的当下,绝大多数泄密隐患,早已不是“硬件偷拍”这么简单。
对手无需近身、无需安装设备,仅凭公开网络中的碎片化信息,通过开源情报(OSINT)收集、关联、拼图分析,就能精准抓取企业核心数据、工作部署、人员架构、涉密项目等关键信息,完成低成本、无痕迹窃密。

传统反窃密检查重在“查设备、找硬件”,却常常忽略了公开信息里的隐形漏洞。今天我们就从开源情报思维角度,聊聊新时代反窃密排查,该如何突破传统局限,堵住看不见的安全缺口。
一、为什么传统反窃密排查,正在逐渐失效?
传统物理域反窃密检查,核心逻辑是对抗实体窃密设备,聚焦会议室、办公区、车辆、涉密机房等场景,排查有线、无线、蓝牙、射频类窃密终端,这套体系能解决显性硬件窃密风险。
但当下的窃密模式,已经完成迭代升级,呈现两大新特征:
- 无设备化窃密:对手全程不接触办公场地、不安装任何硬件,仅通过互联网公开数据挖掘情报,零痕迹、零风险、高隐蔽;
- 拼图式泄密:单一公开信息看似无涉密价值,但是将招聘信息、招标公告、社交动态、媒体报道、员工资料等碎片化数据整合关联后,就能拼凑出完整的涉密情报链,这就是典型的开源信息拼图泄密。
现实中大量企业、政企单位的泄密事故,都不是被偷拍、偷录导致,而是无数不起眼的公开信息,被对手用开源情报技术批量抓取、深度分析后精准破解。
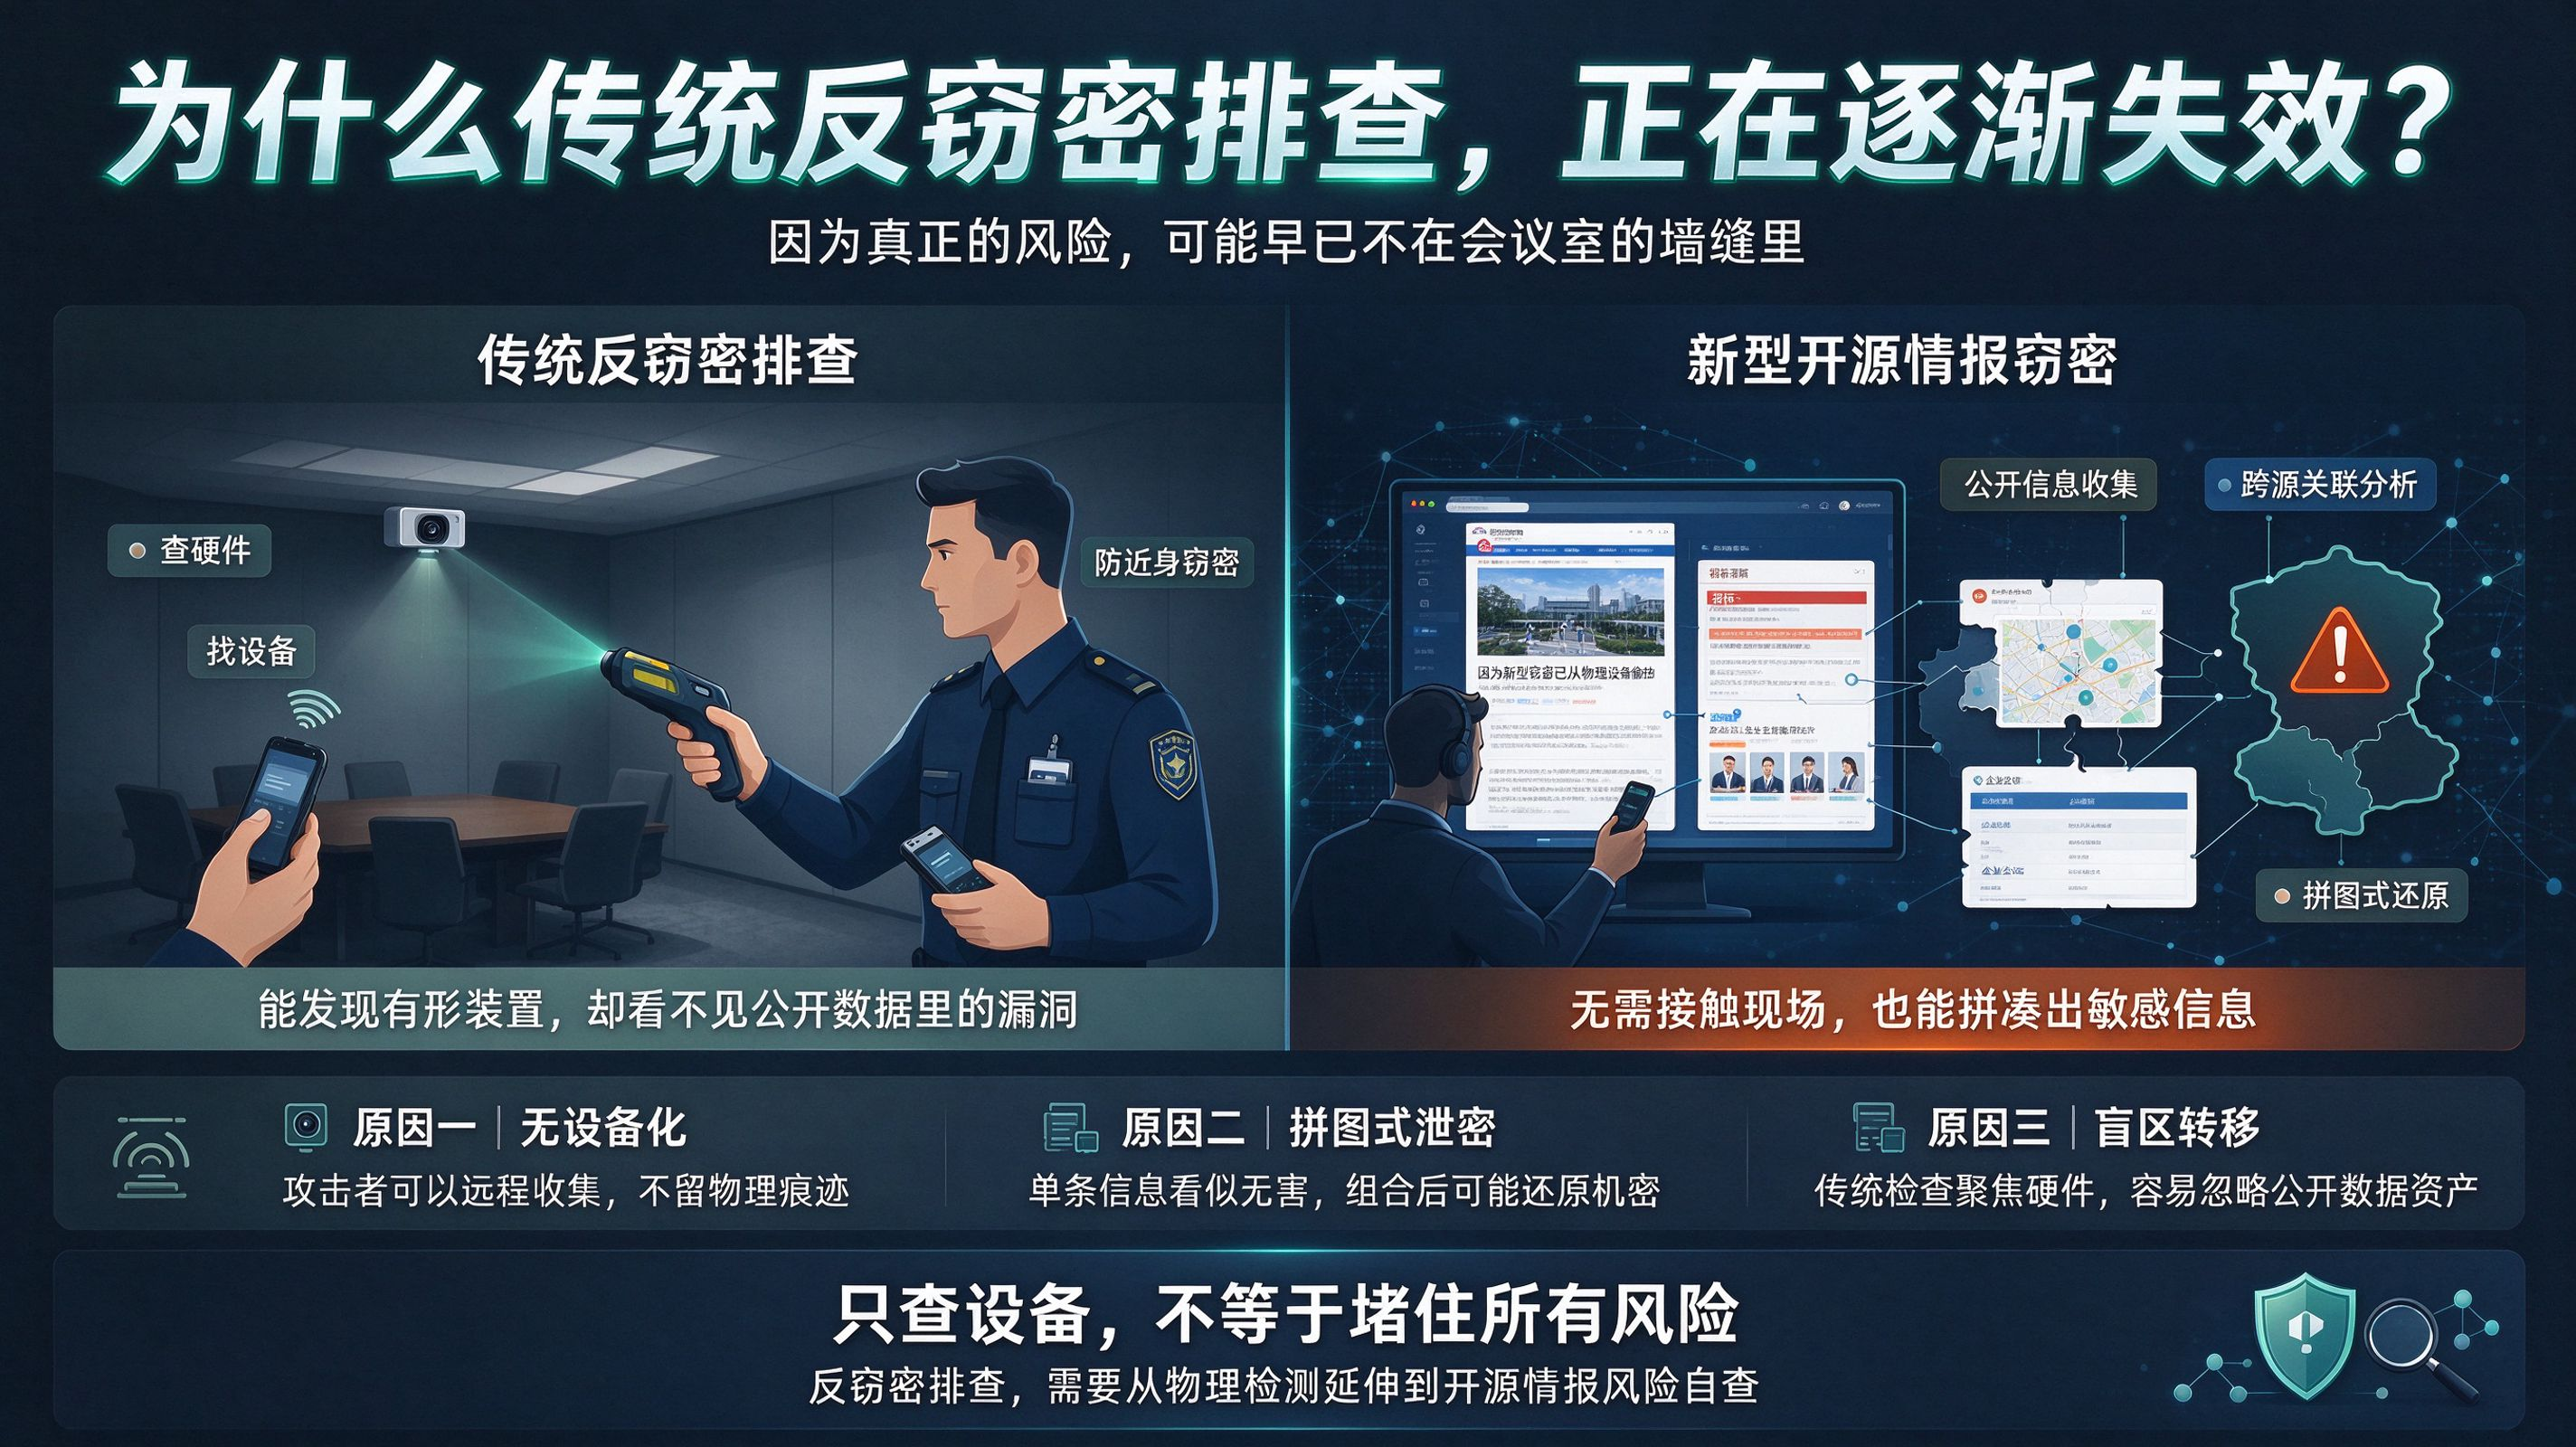
这也意味着:只查硬件、不查数据,只防设备、不防开源,反窃密排查就是治标不治本。
二、什么是开源情报思维的反窃密排查?
开源情报(OSINT),指的是从公开、合法、可公开访问的渠道,通过技术手段收集、筛选、关联、分析数据,挖掘隐藏在公开信息背后的高价值情报。
而开源情报视角的反窃密排查,核心逻辑彻底反转:
传统排查:我检查环境有没有窃密设备
OSINT排查:我站在攻击者视角,检查我方所有公开信息,是否可被对手拼凑、推导、还原出涉密信息
简单来说:攻击者能用公开信息挖到的所有秘密,都是我们的安全漏洞。

这种排查模式,覆盖官网、公众号、招聘平台、招投标网站、社交平台、地图影像、域名备案、企业公示、短视频内容等全网公开渠道,彻底补齐传统物理排查的盲区,实现物理安全+数据安全的全方位防护。
三、开源情报视角下,四大高频隐形泄密隐患(最容易被忽视)
结合大量安全排查实战案例,绝大多数开源泄密风险,都集中在日常运营的细节中,隐蔽性极强、极易被忽略。

1. 公开宣传过度,造成“细节泄密”
很多企业、政企单位为展示实力,在官网、公众号、新闻报道、展会宣传中,披露大量敏感细节:项目进度、技术方向、团队架构、办公布局、涉密部门职能、合作单位、会议行程等。
这些内容单独看均为非密公开信息,但通过开源情报工具汇总分析后,可直接推导出:核心业务机密、重点项目布局、内部工作流程、关键人员信息,形成完整情报闭环,是最普遍的拼图式泄密源头。
2. 招聘与招投标信息,泄露核心业务底牌
企业招聘简章、项目招标公告、中标公示,是开源情报抓取的高价值情报源。
岗位技术要求、人员配置需求、项目建设范围、设备采购清单、技术参数标准,能够精准暴露企业核心技术短板、业务布局重点、涉密工作领域、未来发展规划。
大量竞品机构、境外情报主体,长期通过监测政企、涉密企业招投标与招聘动态,低成本获取核心商业与政务情报,风险长期被低估。
3. 员工个人公开信息,形成“人员突破口”
员工朋友圈、短视频、社交账号、简历平台公开资料,是开源窃密的重要切入点。
员工发布的办公场景、会议现场、涉密文件边角、出差行程、岗位信息、团队合影等碎片化内容,经OSINT技术关联分析,可精准锁定涉密人员、核心岗位、工作规律、办公地点,为后续精准社工攻击、定点渗透、线下窃密提供完整线索支撑。
4. 网络资产公开暴露,留下入侵后门
企业域名、备案信息、服务器IP、端口信息、开源代码、网盘公开文件、第三方平台入驻信息等网络资产,若未做脱敏管控,会被空间测绘、被动DNS等开源工具批量抓取。
攻击者可通过这些公开网络资产,梳理企业内网架构、系统体系,挖掘未修复漏洞,实现远程渗透、数据窃取,形成从开源信息收集到网络窃密的完整攻击链路。
四、实战落地:开源情报思维反窃密排查四步法
想要堵住开源泄密漏洞,无需复杂设备,核心是切换攻击者视角,建立常态化OSINT自查机制,落地可直接复用的排查流程。

第一步:全渠道资产梳理,建立公开信息台账
全面盘点企业所有对外公开渠道,包含官网、新媒体账号、招聘端口、招投标平台、行业媒体、第三方入驻平台、网盘资源、域名资产等。
逐条梳理所有公开内容,标记敏感信息、疑似涉密信息、高风险披露内容,建立完整台账,明确管控范围,杜绝管控盲区。
第二步:模拟攻击者,开展拼图式情报推演
站在对手视角,对梳理的公开信息进行关联拼图分析:
- 单独一条信息是否无害?多条信息叠加能否还原核心机密?
- 从招聘、宣传、招标信息中,能否推导业务布局与技术核心?
- 从人员公开动态中,能否锁定涉密岗位与工作规律?
只要公开信息可以被拼凑出涉密内容,即为有效泄密隐患,必须立即整改脱敏。
第三步:分级管控,建立信息发布“脱敏机制”
落实信息公开保密审查制度,搭建三级发布管控体系:
- 涉密信息:绝对禁止公开,全程闭环管控;
- 敏感非密信息:分级脱敏,隐去细节、参数、布局、人员信息;
- 常规公开信息:合规发布,留存审核记录。
同时严禁工作场景、涉密内容、内部会议画面随意对外传播,杜绝员工无意识泄密。
第四步:常态化监测,动态清除开源泄密漏洞
开源信息具有长期留存、持续扩散的特点,单次排查无法一劳永逸。
需建立常态化监测机制,定期全网检索企业相关公开信息,清理历史遗留敏感内容、第三方违规转载信息、员工公开泄露资料,持续消除OSINT可利用的漏洞线索。
同时严格管控AI工具使用,未经安全评估的开源模型、爬虫工具严禁在办公场景使用,避免内部数据被AI抓取外传。
五、新时代反窃密安全结论:真正的保密,是全方位可控
传统反窃密,防的是看得见的设备窃密;
开源情报反窃密,防的是看不见的信息泄密。
当下的信息安全威胁,早已从“物理偷拍偷录”,转向开源挖掘、数据拼图、智能分析、远程渗透的新型模式。对于政企单位、涉密企业、核心技术企业而言,只做硬件排查、不做开源情报自查,等于敞开一半安全漏洞。
真正的反窃密防护,必须是物理设备检测 + 开源情报风险排查双维并行:
硬件排查,守住物理环境底线;
OSINT排查,堵住公开数据漏洞。

唯有切换攻击者视角,常态化自查公开信息、清理碎片化隐患、建立发布脱敏体系,才能从根源规避拼图式泄密风险,构建完整、闭环的新时代反窃密安全体系。
本文为原创行业科普,专注物理信息安全、反窃密检测、开源情报风险防控实战分享,助力企业筑牢全域安全屏障。