
经常有客户第一次沟通时会直截了当地问:“我看网上一台反窃听探测器才几百块,你们上门测一次收费要高出数倍,这行是不是暴利?认真的么?等一些话术”
我一般不会直接辩解,只会反问一句:“如果几百块的探测器能解决问题,那就没有我们公司存在的必要性。”
最近这两年物理空间信息安全的需求涨得快,上门检测的服务商也是鱼龙混杂,报价从几百元到几万元跨度极大。很多客户选服务时,只比价格,觉得都是拿着仪器在屋里走一圈,贵的就是溢价。可事实上,同样叫 “反窃听检测”,实际上最后交付的东西完全不是一回事。
低价服务卖的是设备开机工时;而专业 TSCM 检测卖的,是一整套风险研判体系与人的判断力。前者是 “把设备用一遍”,后者是 “把风险查清楚”,两者的价值差,从来不在设备价格上、甚至有可能来的人员不专业、另一方面有可能还没有使用专业仪器。
反窃听检测服务分为三层:你买到的是哪一层?
行业里没有明说,但默认存在三个服务层级。绝大多数低价服务,都停留在最表层。
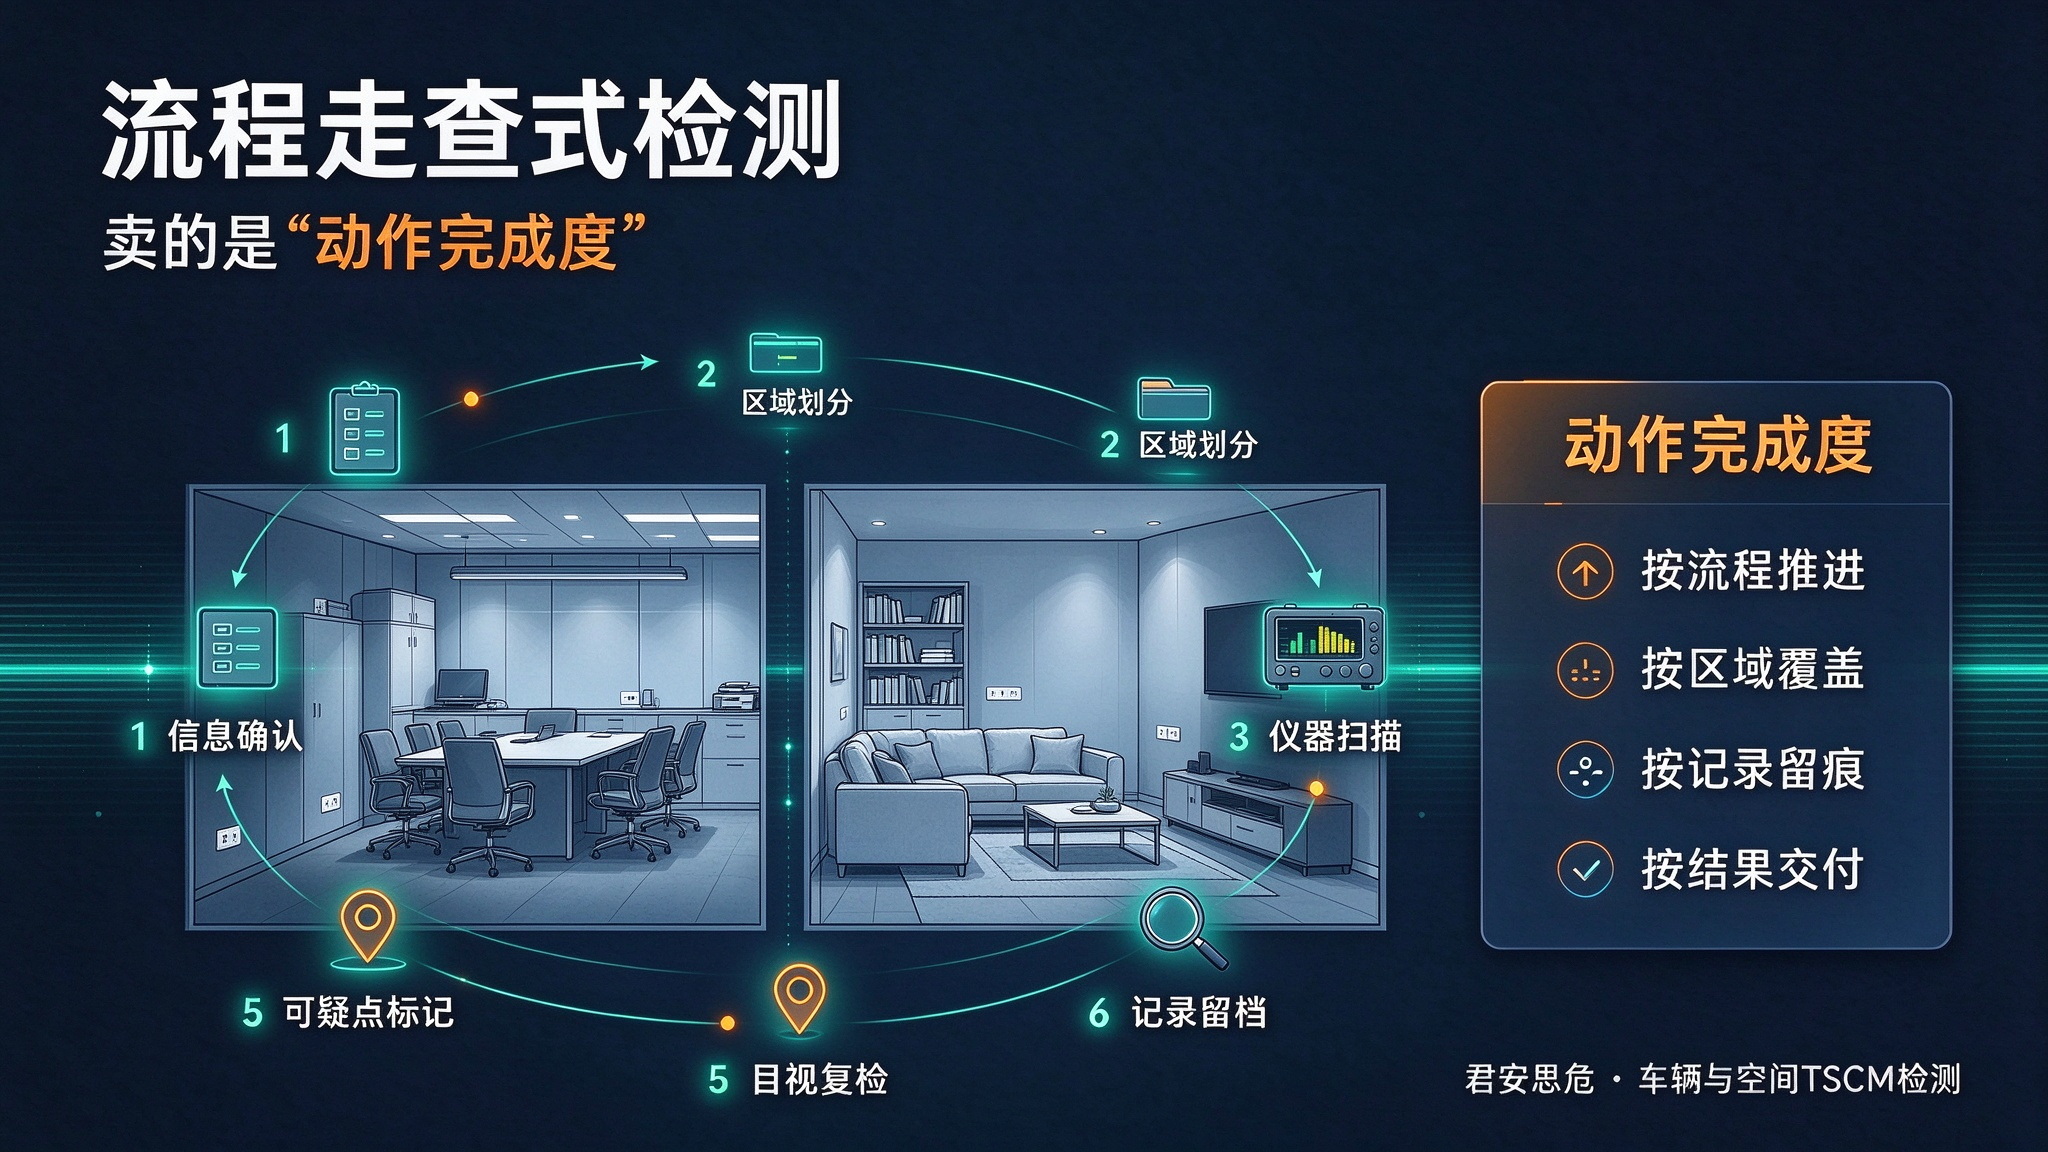
第一层:设备搬运式检测 —— 卖的是 “开机时长”
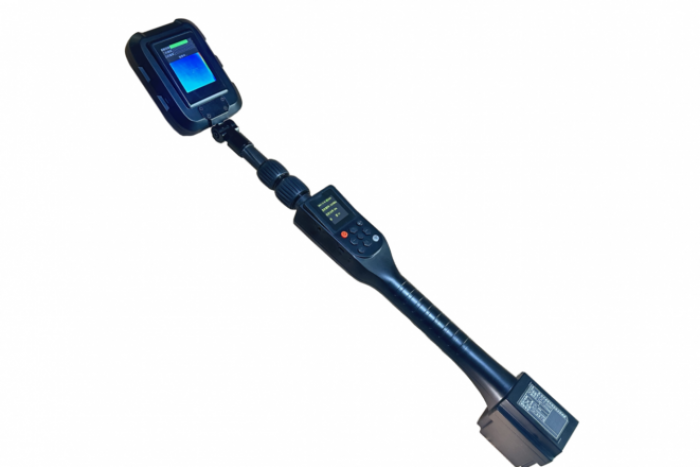
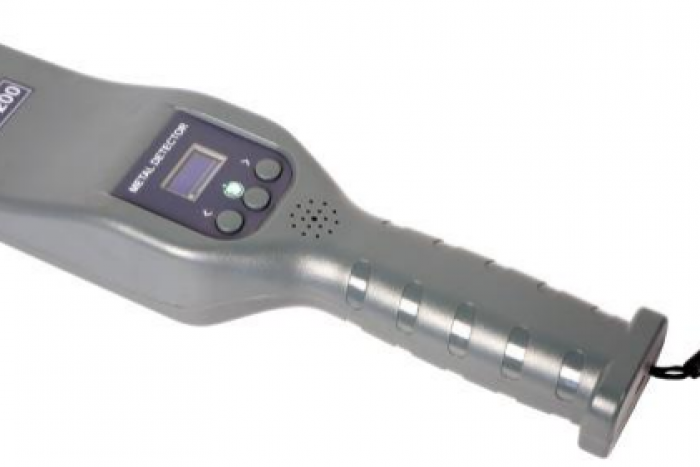
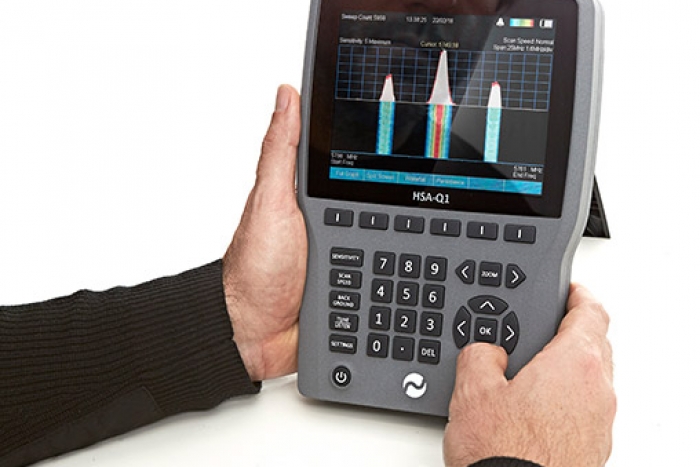
这是市面上最常见的低价服务形态,也是很多兼职团队及设备厂商的主打模式。 上门带 1-3 台基础设备,通常是一台手持无线信号探测器、一台简易节点探测仪,沿着房间走一圈,仪器没报警,就等于 “检测完成”。全程一两个小时结束,报告只有 “未发现异常” 一行字。 它的逻辑很简单:我带设备来了,扫过了,没响,就是安全的。 可问题在于,它能覆盖的风险极其有限。只能查到正在持续发射信号的无线设备,一旦设备处于休眠状态、定时传输、本地存储,或者是有线接驳、纯物理改装的窃听装置,全程不会触发任何报警。换句话说,它查得到的,都是入门级、没做任何反侦察处理的设备;但凡对方稍微懂行,这种检测等于形同虚设。 客户花几百上千元,本质上买的是 “有人带着设备来走一圈” 的心理安慰,不是真正的安全确认。
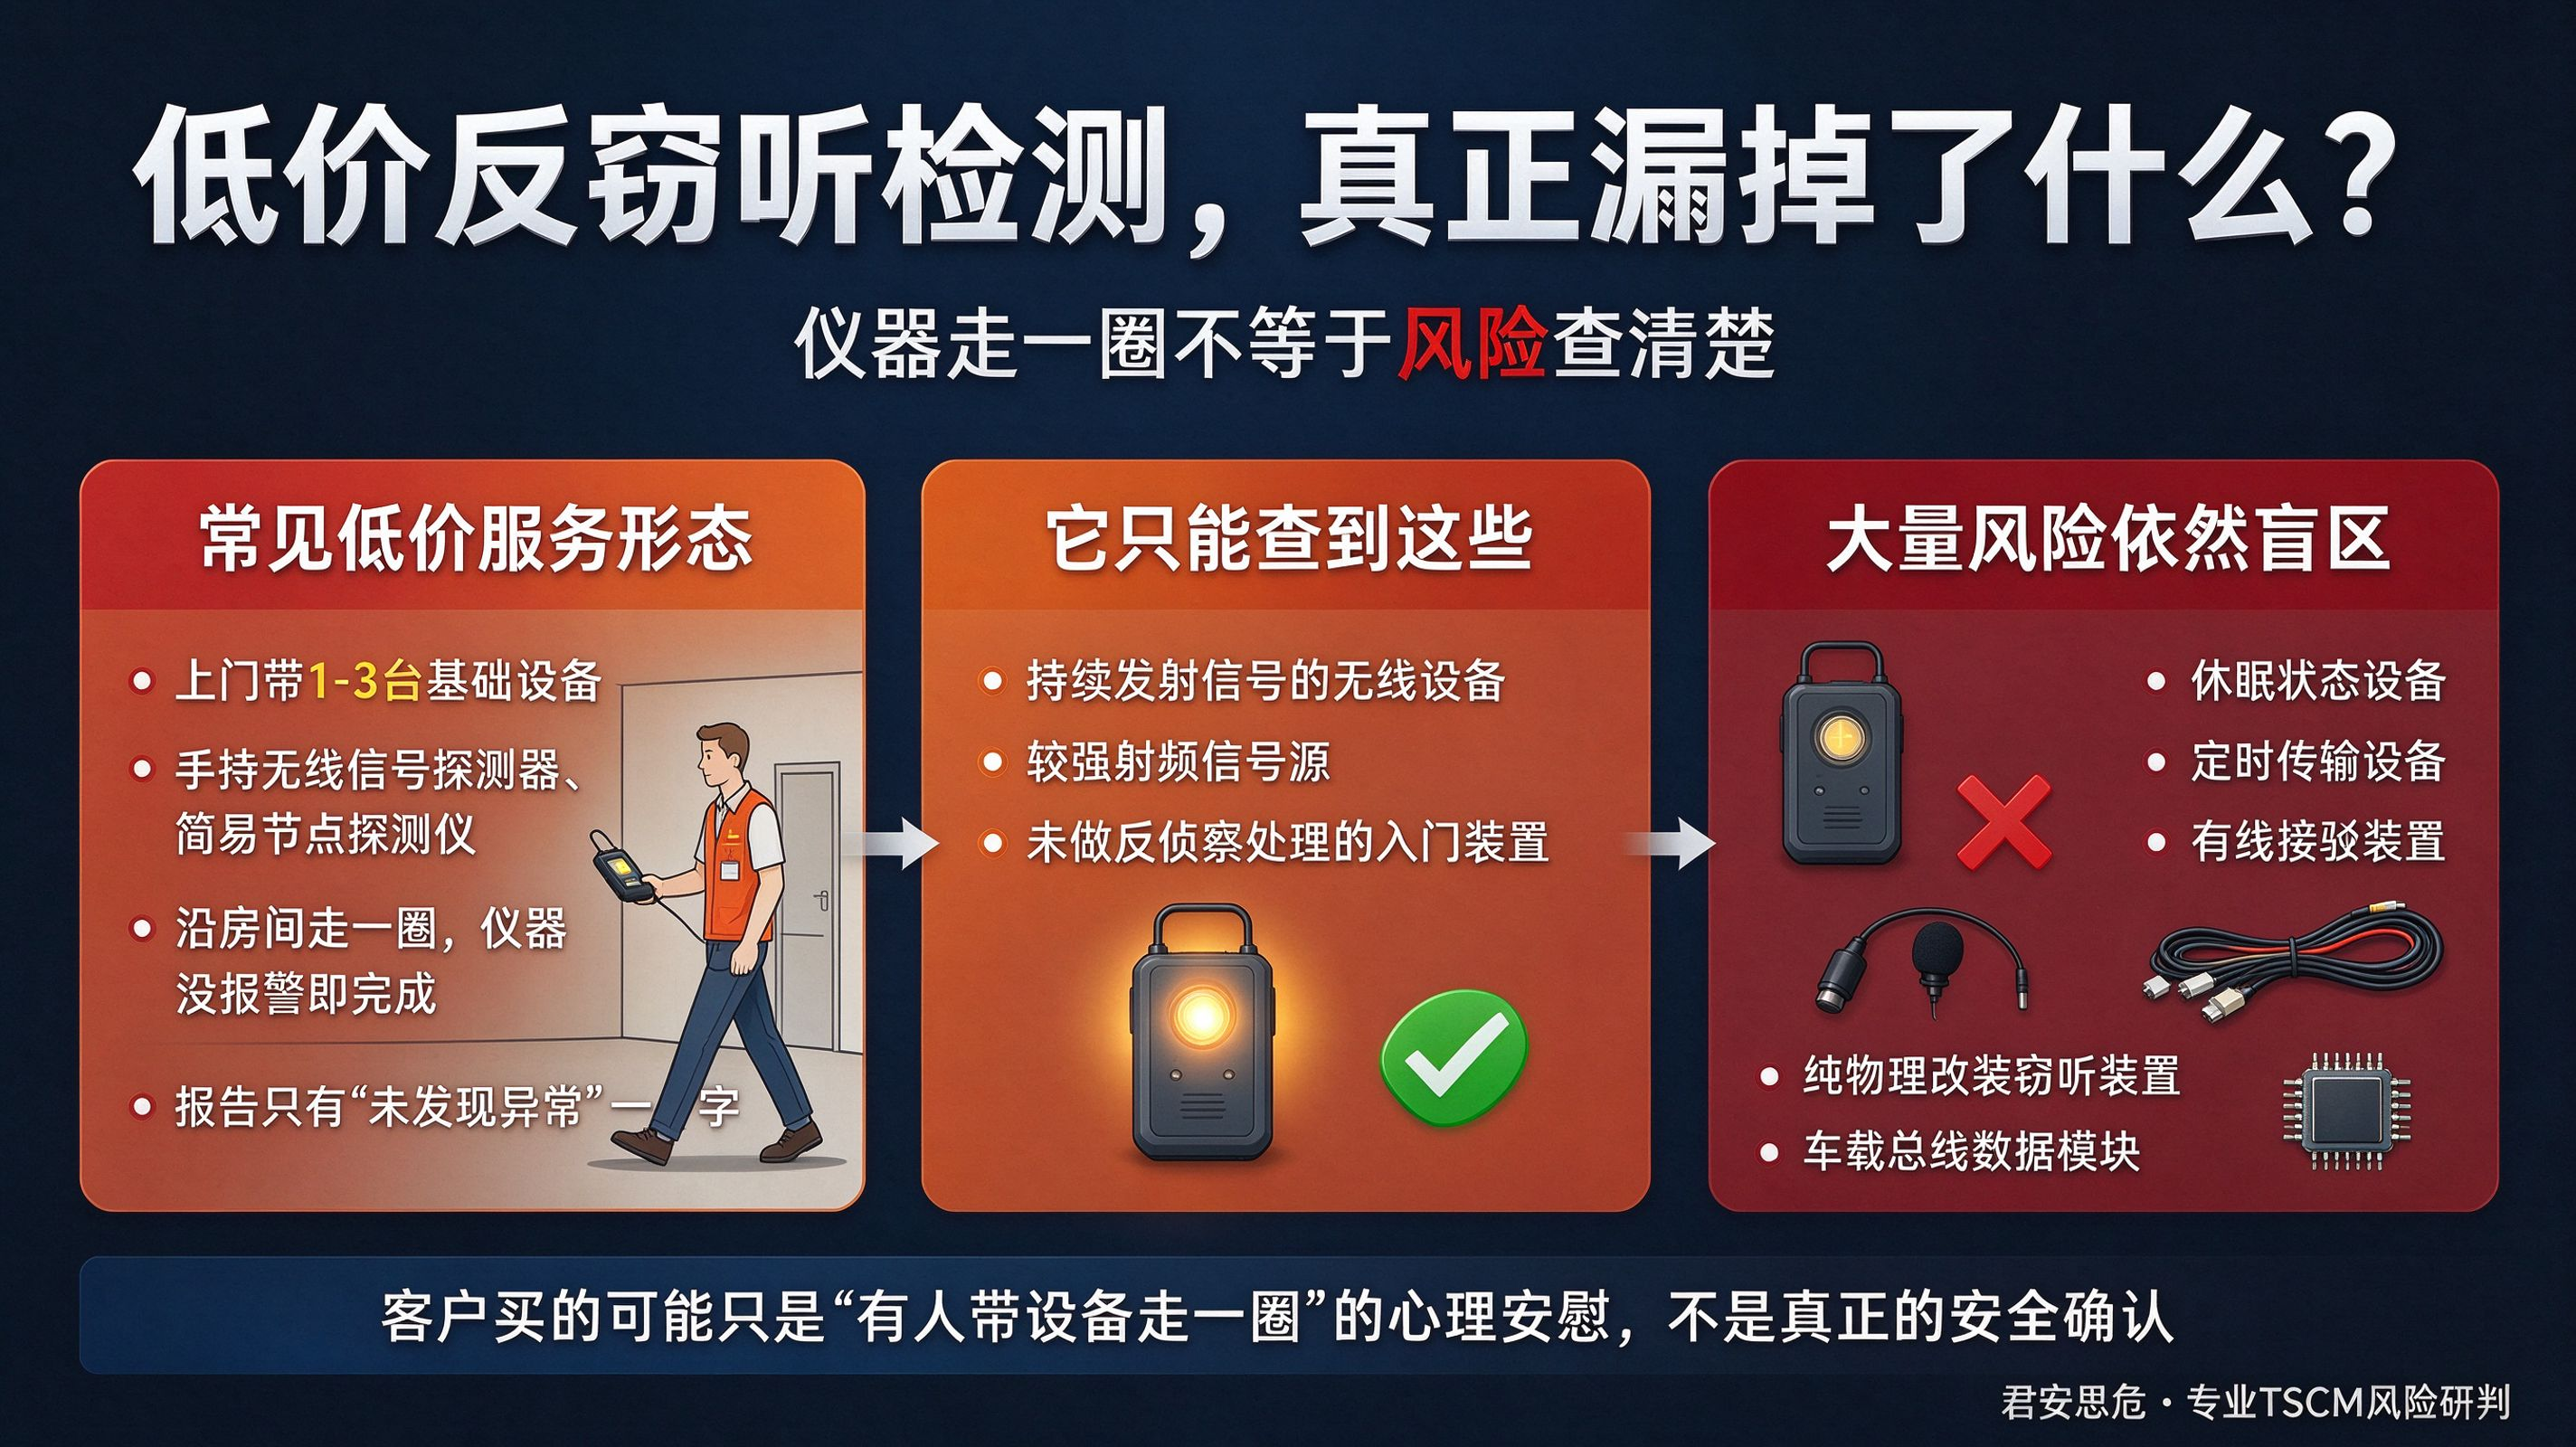
第二层:流程走查式检测 —— 卖的是 “动作完成度”
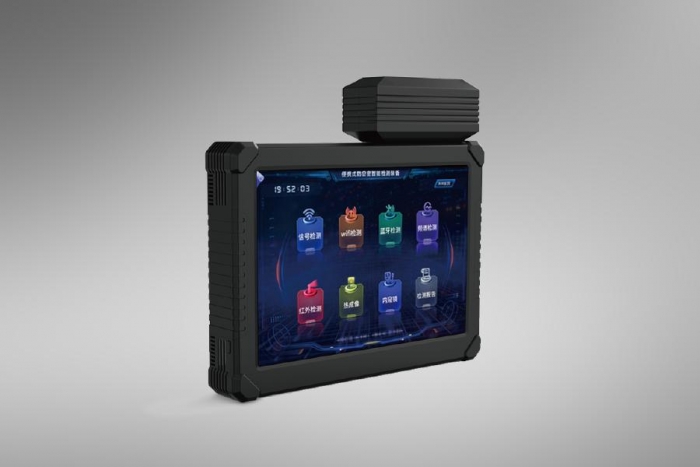
比第一层进阶一点的服务商,会有标准化的点位清单和操作流程,设备也会多几样:频谱分析仪、热成像、内窥镜、简单的线路检测工具。 他们会按部就班查完插座、吊顶、弱电箱、家具缝隙等所有常规点位,每一项都打勾记录,最后出具一份格式规整的报告。看上去非常专业,也确实能覆盖更多风险类型。 但它的核心短板在于:只会执行流程,不会研判异常。 遇到频谱上的杂散信号,分不清是隔壁办公室的 WiFi,还是伪装过的窃听发射源;遇到非线性节点的回波,分不清是锈蚀的金属螺丝,还是藏在墙里的半导体器件;遇到热成像的异常热源,分不清是墙体里的电线发热,还是工作中的偷拍设备。 他们能保证 “所有流程都走到了”,但保证不了 “所有风险都判对了”。误报和漏报,往往就出在这一层。
第三层:体系研判式检测 —— 卖的是 “风险判断力”
这才是国际标准 TSCM 检测的真正形态,也是专业机构的核心壁垒所在。 它的起点不是开机扫信号,而是威胁建模。
先和客户理清场景属性:是普通办公区还是核心涉密会议室?是日常防护还是专项排查?有没有明确的泄密嫌疑?过往有没有外人进场施工、维修、留宿的情况? 先判断 “可能面临什么威胁”,再决定 “用什么方法查”。
检测过程中,核心不是 “仪器响没响”,而是 “多维度交叉验证”。频谱上发现可疑频段,就用热成像看对应位置有没有持续发热,用非线性节点探测确认内部有没有半导体器件,再结合物理勘察看外观有没有改装痕迹,几个维度的线索全部指向同一个位置,才会判定为可疑目标。 全程最耗费精力的,不是找可疑点,是排除误报。
一间普通办公室里,几十上百个电子设备、无数金属构件、复杂的电磁环境,能触发仪器反应的点位数不胜数。专业人员 90% 的工作,是把这些正常的干扰项一个个排除掉,剩下的才是真正的风险。

这一步,没有几百上千场的现场经验积累,光靠看设备说明书,永远做不到、因为这里面涉及太多领域的专业技术常见的有:心理学、弱电工程、情报分析等专项技术。
专业检测的核心壁垒:三样买不来的能力
很多人觉得,反窃密这行,只要舍得花钱买高端设备,就能做专业服务。其实不然,设备是入场券,真正决定服务质量的,是三样花钱也买不到的能力。
第一,环境基线构建能力
同一台频谱分析仪,在新手手里只能看到 “密密麻麻的信号”,在资深工程师手里,能读出每一段信号的频率、功率、调制方式、发射规律。 而前提是,你得先知道这个空间的 “正常状态” 是什么样。
专业检测的第一步,永远是建立环境本底基线:这个房间里原有多少 WiFi、蓝牙、无线设备?周边基站、楼宇对讲、门禁系统的信号覆盖是什么水平?墙体、管线、金属结构会不会造成信号反射和异常? 没有基线做参照,就分不清 “本来就有的信号” 和 “额外加装的信号”。很多低价服务所谓的 “发现窃听器”,到最后不过是把客户自己的无线鼠标、路由器当成了风险源,闹出自摆乌龙的笑话。
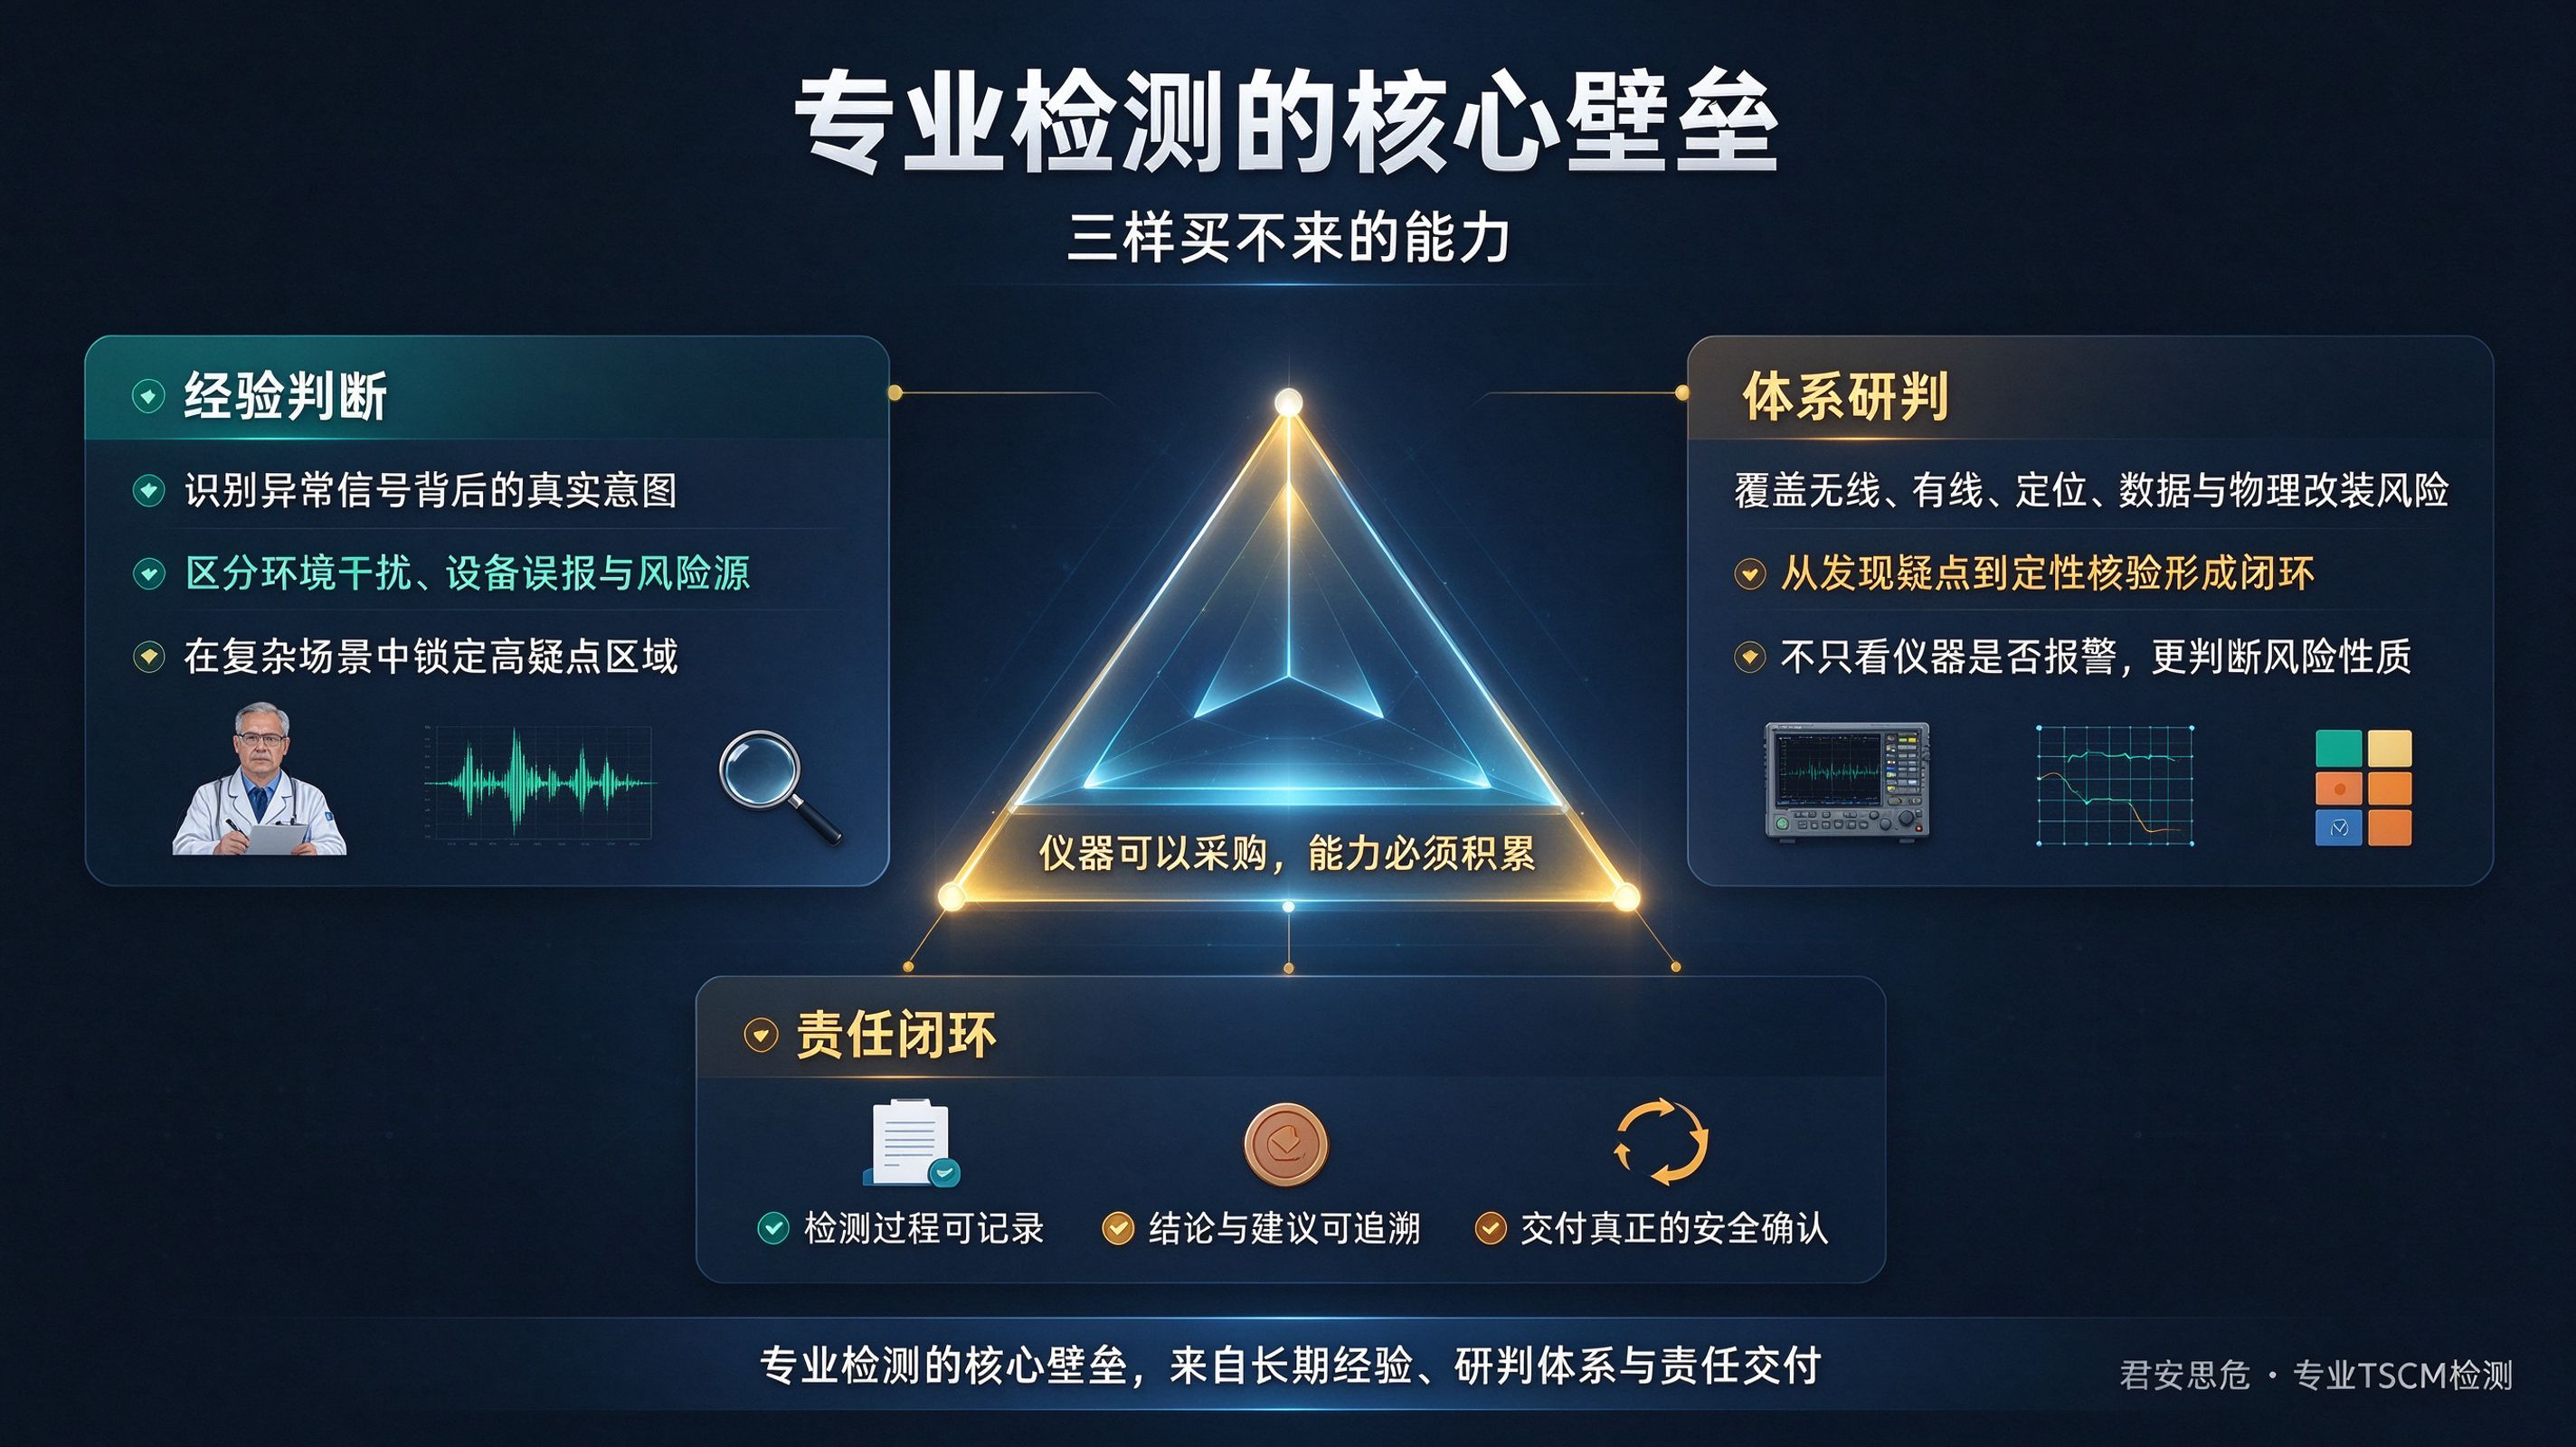
我们团队在做检测时,会依托专业电磁监测系统对现场环境做全频段基线采样,结合空间结构做信号建模,最大限度排除环境干扰,把误报率压到最低。这也是 CISP、CISAW 持证工程师的体系化思维 —— 检测不是孤立操作,而是基于完整环境认知的风险研判。
第二,全场景交叉验证能力
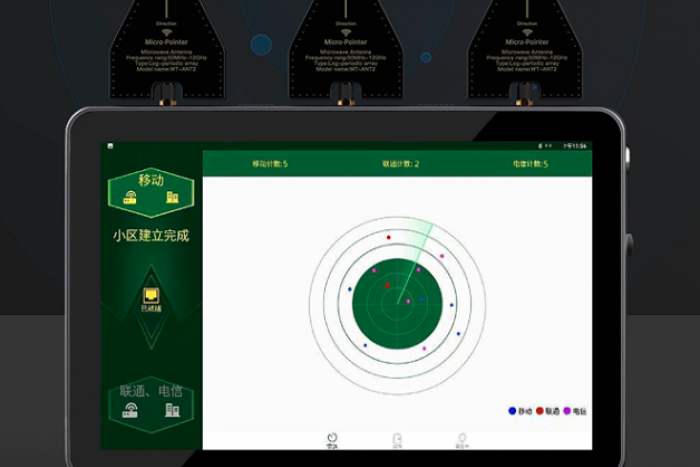
真正的窃密手段,从来不会按设备的检测逻辑来。 一个专业的窃密部署,可能同时用到无线发射、线路载波、物理改装、光学窥视多种手段;可能一部分设备持续工作,一部分定时唤醒;可能藏在墙体里、管线中、家具夹层里,单靠任何一种检测手段都无法覆盖。 这就是为什么专业服务必须配备完整的技术体系:从反窃密检测系统、非线性节点探测,到物理空间结构排查、线路载波检测,再到光学镜头探测、声学泄漏评估。每一种手段对应一类风险,彼此不可替代。 就像我们做车辆 GPS 与窃听排查,不会只靠信号扫描。既要用频谱仪抓实时发射信号,也要用非线性节点探测找休眠、断电的设备,还要对 OBD 接口、保险盒、内饰夹层、底盘护板做全物理点位核查。多维度交叉验证,才能避免 “查到了无线的,漏掉了有线的;查到了开机的,漏掉了休眠的”。
第三,边界感与责任意识
这一点最虚,也最值钱。 行业里有个心照不宣的潜规则:很多服务商永远不会说 “我查不了”。明明只能查无线信号,却说能全方位检测;明明深度有限,却说能覆盖所有隐蔽点位;明明受现场条件限制有盲区,报告上却只字不提。 因为在他们看来,承认边界等于承认自己能力不足,会丢生意。
但真正的专业服务,恰恰要把边界说清楚。哪些区域受建筑结构限制无法完全排查?哪些风险类型需要额外专项检测?本次检测对应的是哪些威胁场景?后续多久需要复测一次? 一份合格的检测报告,价值从来不是 “未发现异常” 这五个字,而是可留档、可追溯、可验证。它要写清楚:在什么时间、什么条件下、用了哪些方法、查了哪些区域、哪些地方存在检测限制。
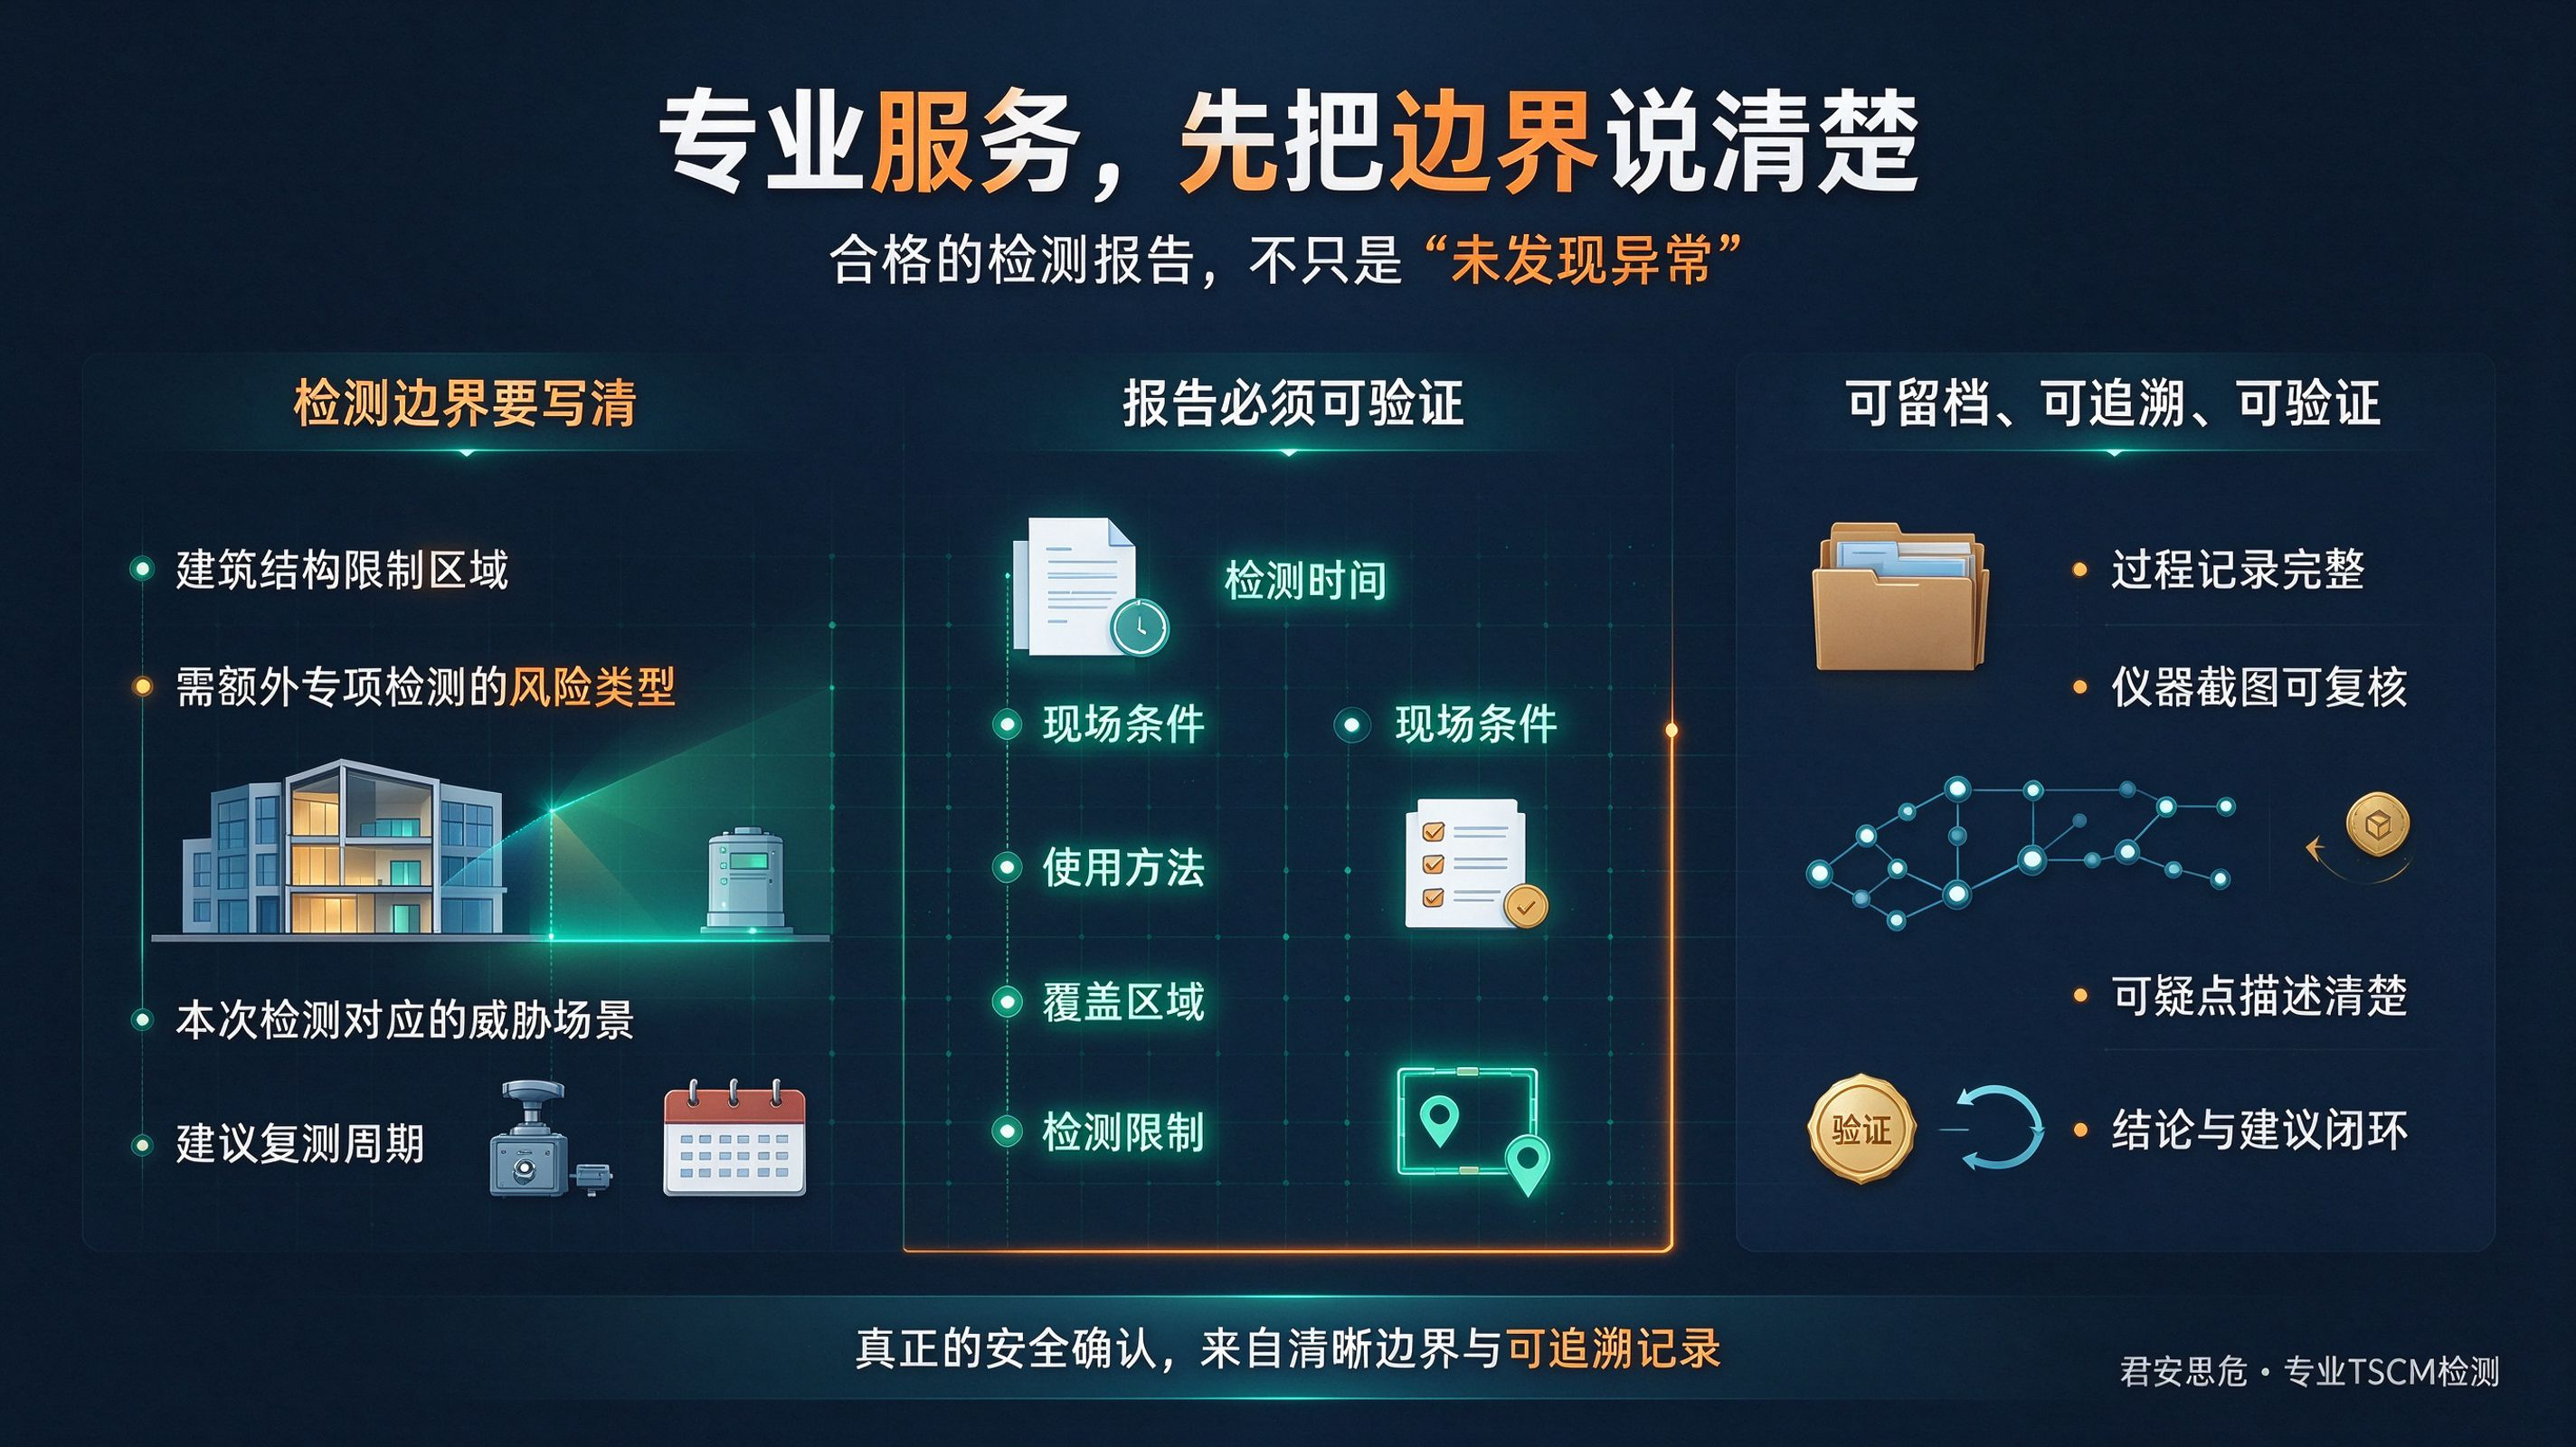
这既是对客户负责,也是对服务本身负责。我们常说,反窃密检测兜的不是 “绝对安全” 的底,是 “专业尽责” 的底。敢说 “这块我们覆盖不到,建议补充专项检测”,比敢说 “我们什么都能查”,难得多。
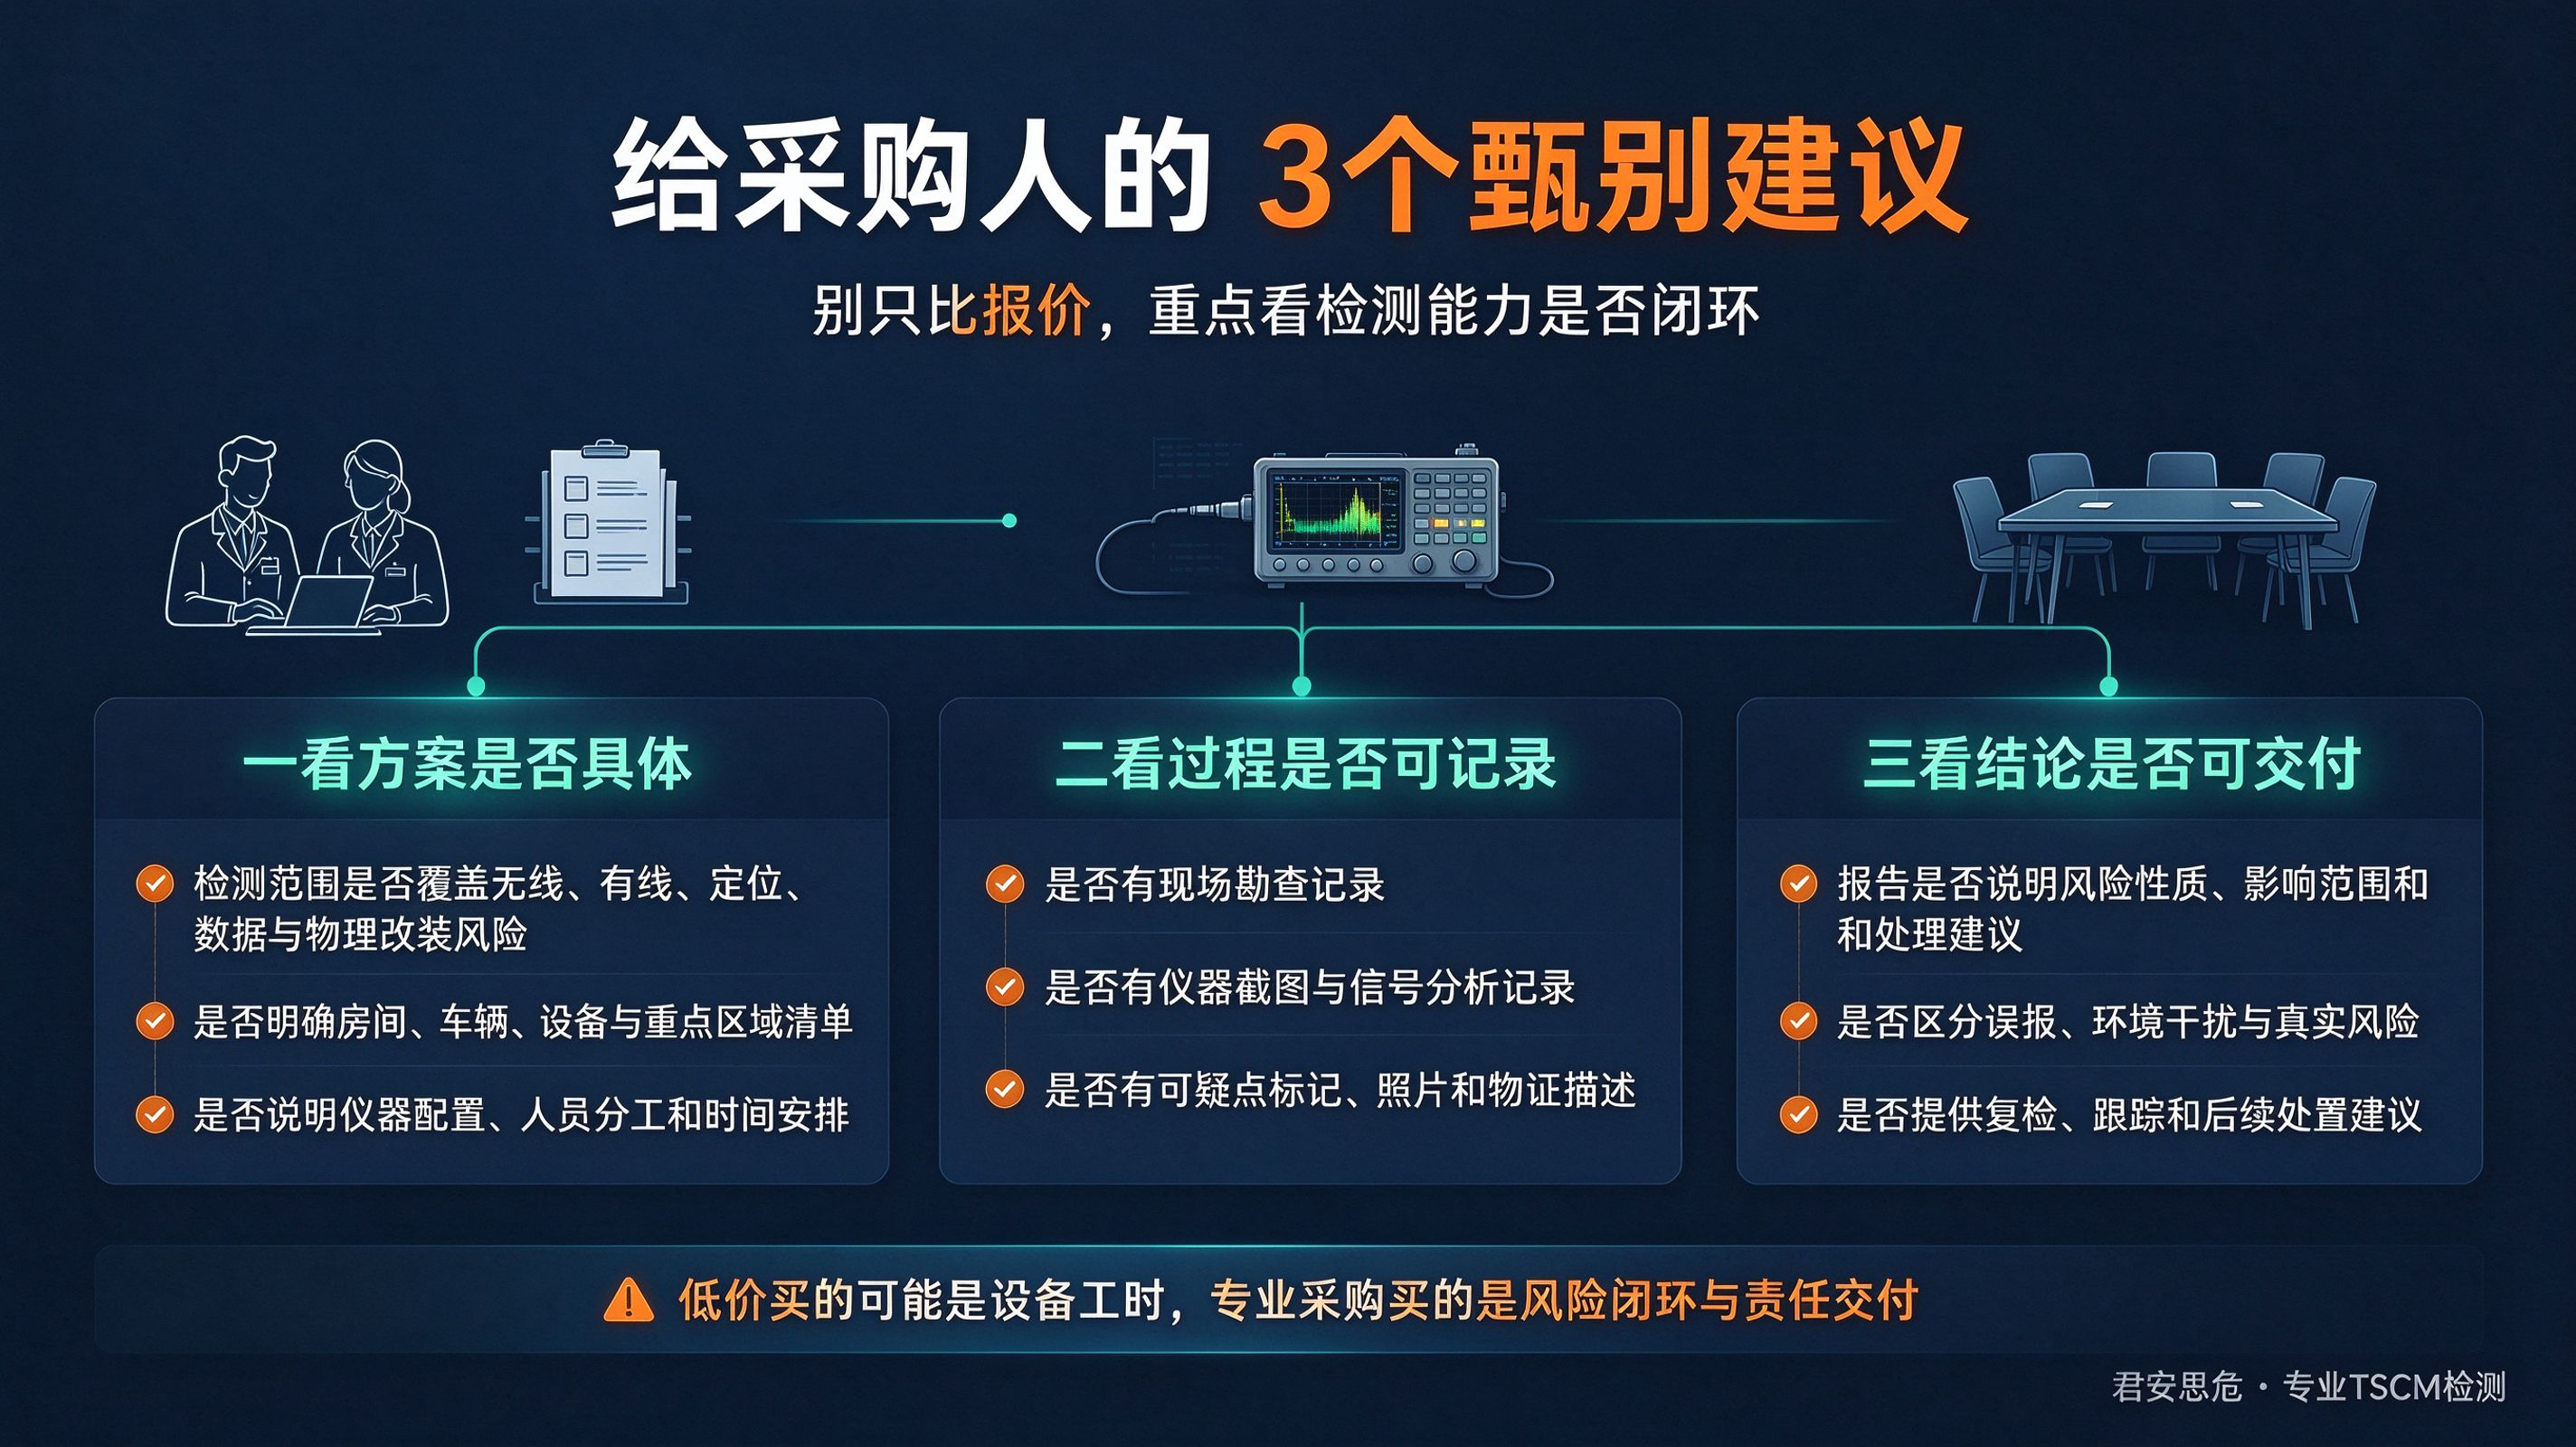
给采购人的 3个甄别建议
不用懂技术,也能大致判断一家服务商靠不靠谱。
1. 先问人,再问价。先确认上门技术人员的资质,有没有 CISP、CISAW 这类国家级信息安全认证,是专职工程师还是兼职操作员。人是服务的核心,设备再好,操作的人不行,结果也没意义。
2. 索要检测设备清单与对应能力说明。如果对方只能说出 “多功能探测器”“专业仪器” 这类模糊表述,说不出每台设备对应的检测范围和盲区,基本可以判定为第一层服务。
3. 听对方会不会说 “不”。如果对方全程拍胸脯,说任何场景都能查、任何设备都找得到、百分百保证安全,大概率是不懂行的销售。真正做技术的人,开口就会讲边界、讲前提、讲适用场景。
君安思危反窃密结语
反窃密行业从来不是靠设备暴利的行业。 一台高端设备,行业内但凡想做的公司都买得起。但买得到设备,买不来几百场现场积累的研判经验;买得到流程手册,买不来对风险边界的敬畏;买得到资质证书,买不来背后的体系化安全思维。
几千块的探测器,能解决入门级的心理安慰;而真正的商业保密、隐私防护,最终靠的还是人的专业判断。

作为深耕物理空间信息安全的服务商,君安思危始终认为,好的设备是用来放大人的能力,而不是替代人的判断。我们配备国内外前沿的反窃密检测系统、电磁监测系统、物理空间信息安全系统,搭建持证技术团队,最终目的只有一个:让每一次检测,都能给客户真正的确定性,而不是走过场的安心。