
窃听与反窃听而是两种技术领域完全相反的技术行为,一个是以信息捕获为目的主动出击,一个以安全防护为使命被动抵御。许多客户刚开始接触反窃听服务时,都会下意识地问一句:你们不就是拿着仪器扫一圈吗?怎么收费那么贵?这句话背后,恰恰混淆了窃与防的边界差异化。站在君安思危反窃听团队多年一线实操的角度看,理清这两个概念,是构建物理空间防护体系的第一步。
一、窃听的本质:以信息捕获为目的的攻击行为
窃听的核心逻辑是获取,在不被信息持有者察觉的前提下,将声音、图像、数据从目标空间偷偷拿走。它本质上是一种主动攻击行为,攻击者始终占据信息不对称的先手优势。
当前主流的窃听手段可分为几大类:
无线发射类:这类在影视作品中最常见,设备体积从纽扣大小到烟感报警器不等,通过无线电波将采集到的声音实时传输到远端接收点。高端产品支持远程唤醒与休眠切换,平时静默、识别到声音时自动启动,常规检测手段极易漏判。

有线搭线类:利用现有的电话线、网线、电源线作为传输载体,甚至不直接接入线路,而是通过电磁感应从线路辐射出的微弱磁场中提取信号,隐蔽性极高,普通射频频谱扫描完全覆盖不到。
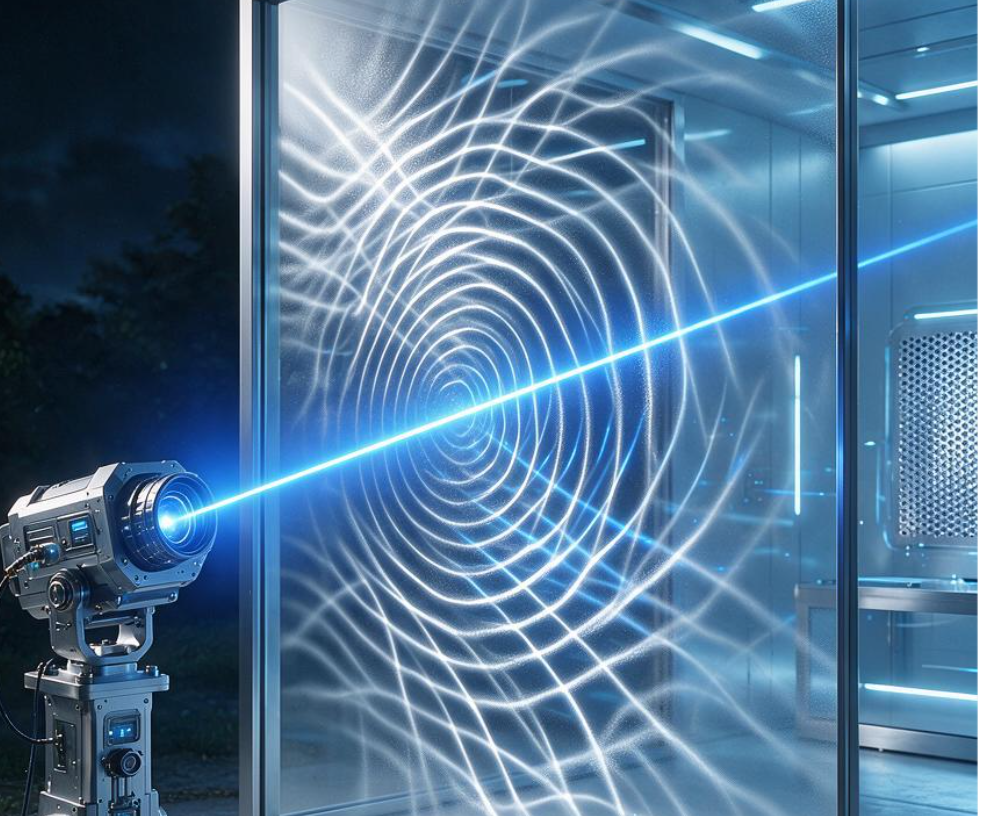
激光窃听:代表了无接触攻击的巅峰——发射激光束照射目标房间的玻璃窗,玻璃随室内声波产生的微小振动会调制反射激光的相位,解码后即可还原谈话内容。这种手段不需要进入目标区域,虽然受天气和玻璃材质影响较大,但一旦条件具备几乎无法察觉。
休眠存储类;是近年来最让反窃听工程师头疼的一类装置,设备平时完全不发射信号,将声音录制后等待人工取回或远程触发上传。对频谱扫描仪而言,它就像一块“沉默的石头”,传统信号探测手段对它彻底失效。
智能终端后门类则借助蓝牙、WiFi、IoT设备的固件漏洞,在用户静音、息屏、断连的状态下依然可以远程激活麦克风,实现“待机即可窃听”。
窃听者追求的是隐蔽、持久、不被发现。一旦被发现,窃听行动即告失败,所以攻击者在设备选择、安装位置、传输方式上会不断迭代,以规避被察觉的可能。
二、反窃听的本质:以安全防护为使命的被动抵御行为
反窃听的方向恰恰相反,它不是去获取什么,而是去识别、定位、清除、加固,目标是让攻击者无处下手、无物可窃。它本质上是一种被动防御行为,须通过系统性手段将劣势弥补回来。
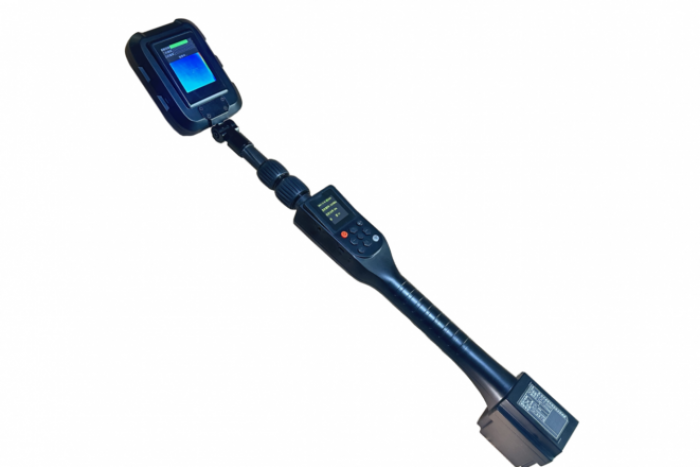
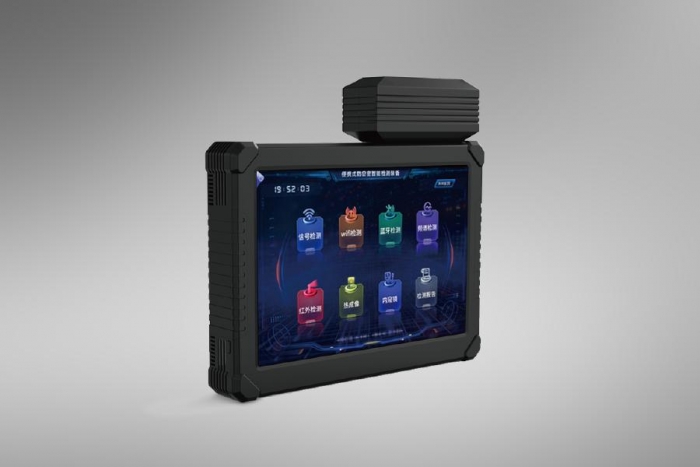
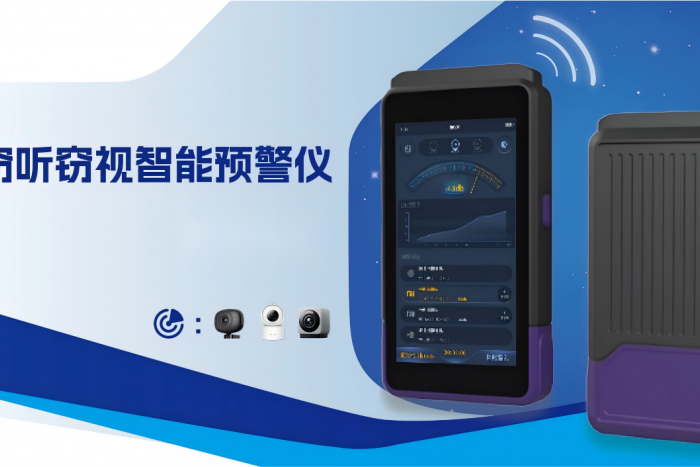
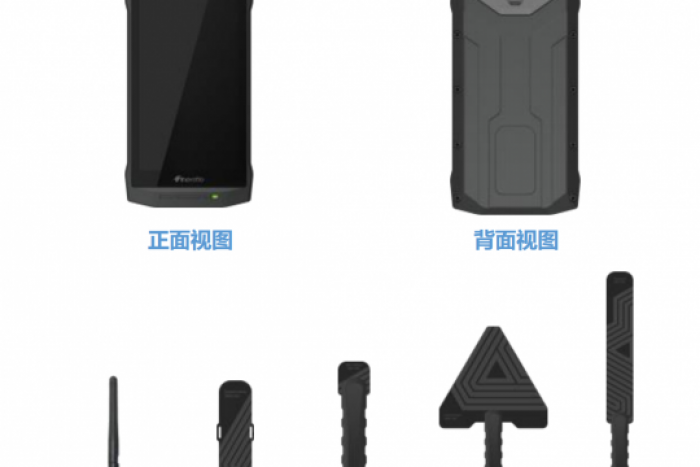
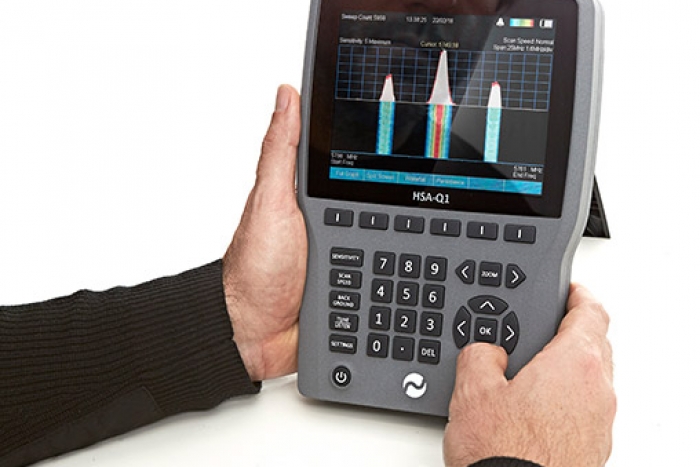
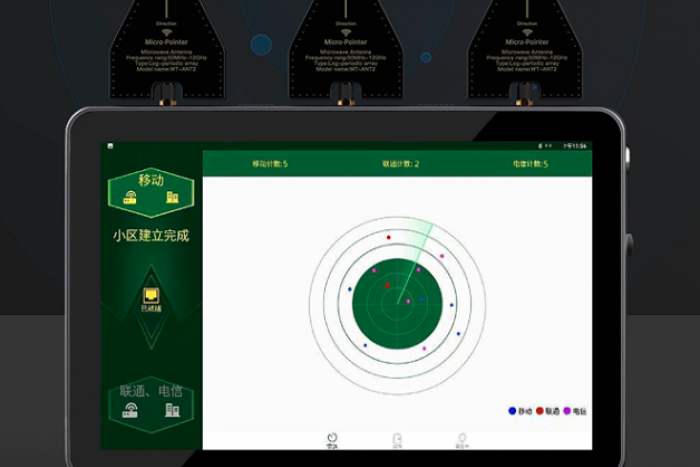
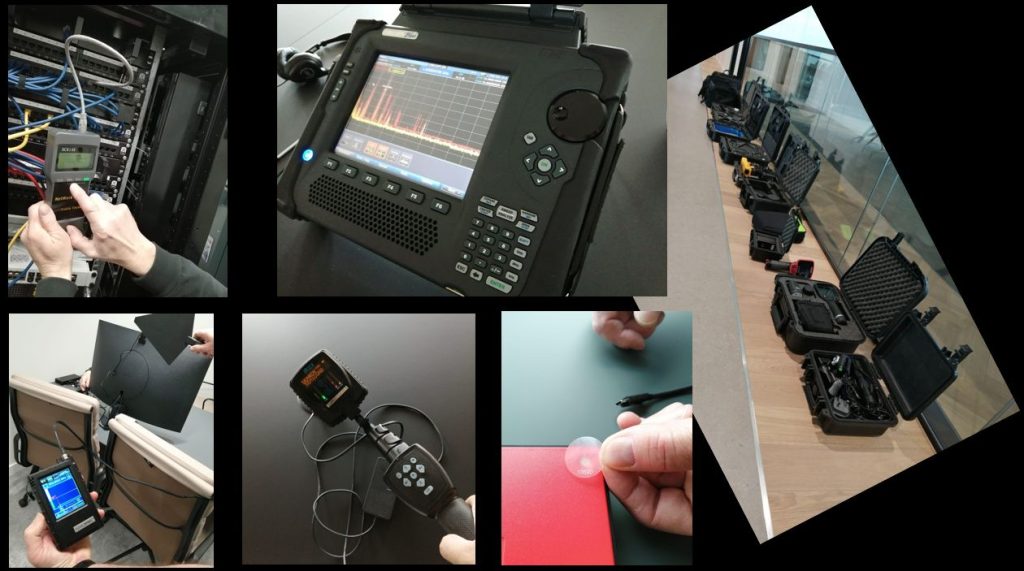
专业意义上的反窃听,行业术语叫TSCM,它绝不是拿一个扫频仪在房间里走一圈就能完成的任务。一套完整的TSCM作业,至少包含以下几个技术维度:
电磁频谱扫描针对的是正在发射的无线窃听器,通过宽频段实时频谱分析仪捕捉环境中的异常信号,识别载波、解调内容、追踪近场强度。真正的专业扫描,会对间歇性出现、与距离不符、频段异常的信号做专项甄别,而不是看到波形就报警。
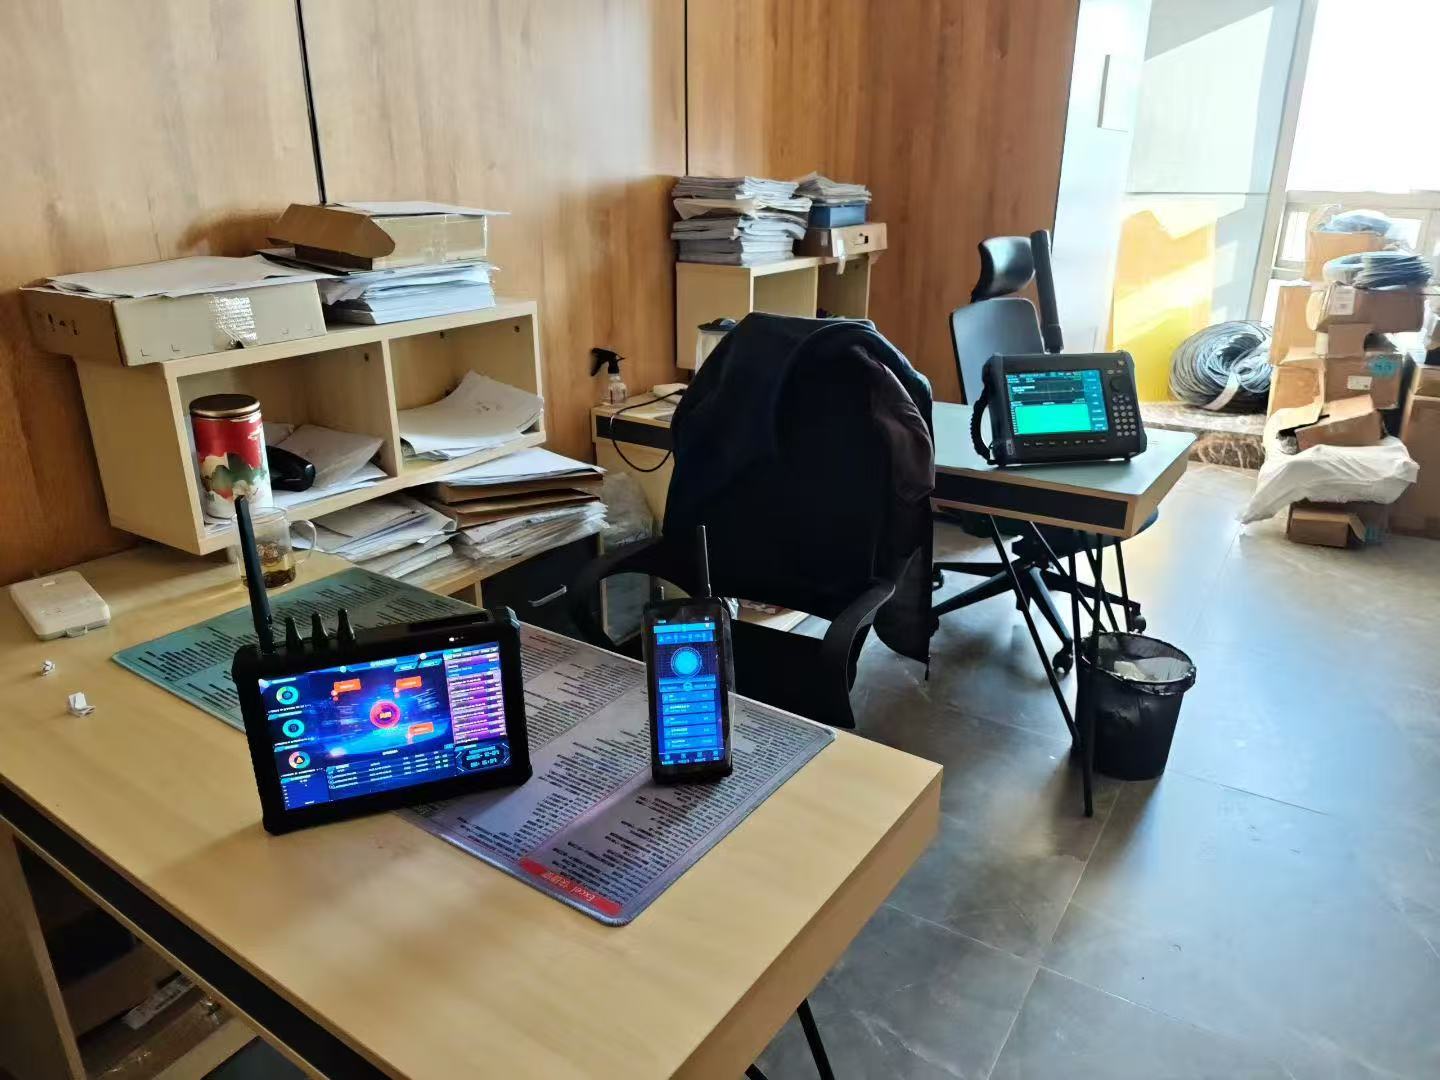
非线性节点探测(NLJD)是反窃听领域的核心技术,专门针对关机、休眠、静默的电子装置。它的原理是主动向物体发射高频微波,遇到半导体PN结会产生二次、三次谐波反射,遇到普通金属则不会——哪怕窃听器完全没通电,只要内部有电子元件,就会被“钓”出来。这项技术弥补了频谱扫描的技术盲区。

物理线路检测针对有线搭线类攻击,从弱电间到桌面话机全段核查,这是盗接类窃听唯一的发生地,也是最容易被跳过的环节。
物理排查覆盖吊顶检修口、插座面板、家具暗格、装饰物内部,配合工业内窥镜进行勘测。技术手段再先进,也需要人眼经验去判断着是否新旧痕迹。
网络协议与流量分析延伸到了数字层,通过抓包识别异常外发行为、伪造MAC地址、未经授权的云端上传,揪出潜藏在局域网内的内鬼设备。
反窃听行为的共性在于:它始终站在信息防护方的立场上,追求的是完整性、可追溯、不留死角。一次合格的检测,最终要交付的是一份能看懂的报告,检测了什么?怎么排除的可疑?哪里仍有盲区?
三、窃听与反窃听的核心区别:五组维度的对比
从攻防对抗的底层逻辑出发,二者的差异可以从五个维度理解:
目的上,窃听以非法获取信息为主,反窃听以保护信息为终。前者是进攻性技术,后者是防御性技术。
行为属性上,窃听是主动攻击,攻击者可以选择时机、位置、手段;反窃听是被动响应,防护方必须在不确定的时间、不确定的位置、面对不确定的攻击手段时做出反应。
技术方向上,窃听追求小、静、远、久——设备更小、信号更弱、传输更远、续航更久;反窃听追求“全、准、深、细”,频段覆盖更全、定位更准、穿透更深、排查更细。
对抗方式上,窃听与反窃听是一场持续的“道高一尺、魔高一丈”。窃听设备不断向休眠化、伪装化、离线化演进,反窃听检测就必须从单一射频识别走向多技术融合,频谱管在线发射的、NLJD管关机静默的、线路检测管有线搭线的、热成像管发热的、物理排查管纯录音的,缺一环就可能有漏检。
地位上,窃听是点的行为——攻击者只需在一个位置成功一次;反窃听是面的行为,防护方必须在所有可能的位置都做到无死角。这种不对称,决定了反窃听永远比窃听更难,也决定了它必须依赖体系化的方法而非单一的设备。
四、常见误区:把反窃听等同于买个探测仪扫一圈
在多年的服务实践中,君安思危团队反复遇到两类典型误区。
第一类是:我们扫过了,没发现就没事。间歇性发射的设备、关机休眠的装置、藏在墙体深处的预埋件,普通消费级检测工具的漏检概率非常高,容易造成已经排查完毕的错觉,反而埋下更大安全隐患。
第二类是:我们公司不大,没人会盯我们。一份标书、一份客户名单、一项未公开的技术方案,在竞争对手眼中可能价值连城。窃听的目标从来不是大公司,而是有信息价值的公司。
这二类误区的共同根源,是把反窃听看成了一个简单的动作,而不是一套体系。窃听方研究的是怎么藏得更深,反窃听方研究的是怎么藏得再深也找得出来,两者的技术投入从来不在一个数量级。
五、企业如何构建物理空间防护体系
理解了窃听与反窃听的本质区别,企业层面的防护思路也就清晰了。君安思危在服务金融机构、上市公司等客户的过程中,总结出一套评估—检测—清除—加固—培训的闭环方法。
前置评估是整个防护的起点。没有评估的检测等于盲人摸象,需要了解客户所在行业、近期重大商业动作(融资、竞标、并购、诉讼)、核心区域,判断可能面临的窃听等级,再决定检测的深度与频次。
基线建立是专业与业余的分水岭。在正式检测前,先对目标空间的正常电磁环境、网络设备进行画像,建立白名单基线,避免将正常设备误判为窃听器,也避免让真正的异常信号淹没在嘈杂的背景里。
分区地毯式排查将空间划分为天花、地板、墙面、家具、弱电系统等模块,物理与技术手段交替进行,不留死角。装修期、改造期是设备植入窗口时期,这也是我们在威胁评估时一定会问一句最近装修过没有、近期是否有发生过相关事件。
漏洞加固与闭环是检测的最终归宿。检测的目的不仅是找虫子,更是补漏洞,出具详细的安全评估报告,提出弱电隔离、声学掩蔽、物理改造等建议,并建立定期复测机制,让防护从一次性行为变成常态化制度、安全圈有一句好话叫:让攻击成本远高于潜在收益,攻击者自然会放弃。
君安思危结语
窃听与反窃听,一个研究如何偷,一个研究如何防,看似是同一件事的两面,实则是方向完全相反的两种技术哲学。窃听方追求的是让你看不见我,反窃听方追求的是再看不见也要把你找出来。在这场看不见硝烟的对抗中,真正的护城河不是某一件昂贵的设备,而是体系化的方法、经验丰富的判断、以及“宁可信其有”的防护意识。
君安思危反窃听团队在多年的TSCM实践中看到,绝大多数信息泄露事故的背后,都不是技术的失败,而是意识的缺位——把没发现等同于没有,把扫一遍等同于安全了。理清窃听与反窃听的区别,企业与个人在物理空间安全上的基本立足点。看不见的威胁,只有被真正理解,才能被真正看见。